
5651 LOGLAMA ÇÖZÜMLERİ (KVKK Uyumlu)
Cloud Bilişim, kurumların ağ erişim kayıtlarını toplaması ve yönetmesi için 5651 loglama çözümleri sunar. Kayıt kaynakları, saklama politikası, erişim yetkileri ve raporlama ihtiyacı kurumun yapısına göre belirlenir.
Ağ Erişim Kayıtlarını Yönetilebilir Hâle Getirin
5651 loglama, internet erişimi sağlayan tarafların bu erişime ait kayıtları tutması ve belirlenen süre boyunca saklamasıdır. Kendi ağı üzerinden misafirlerine, müşterilerine veya ziyaretçilerine internet sunan işletmeler bu yükümlülük altındadır. Kapsam yalnızca büyük kurumlar değildir; oteli, kafeyi, mağazayı, kliniği ve misafir ağı olan her ofisi içine alır.
Uygulamada işletmelerin en çok zorlandığı nokta, kaydın sadece tutulması değil; sonradan değiştirilmediğinin kanıtlanabilmesidir. Bu nedenle kayıtların zaman damgası ile imzalanması, güvenli bir ortamda saklanması ve talep hâlinde eksiksiz raporlanabilmesi gerekir.
Bir diğer kritik nokta ise KVKK tarafıdır. Tutulan kayıtlar kişisel veri niteliği taşır. Yani yalnızca yasal saklama değil; erişim yetkilendirmesi, saklama süresi sonunda imha ve kullanıcıların aydınlatılması da doğru kurgulanmalıdır.
Cloud Bilişim olarak bu iki tarafı birlikte ele alıyoruz: kayıtlarınız mevzuatın öngördüğü biçimde üretilirken, kişisel veri güvenliği de göz ardı edilmiyor.
5651 Loglama Kısaca Nedir?
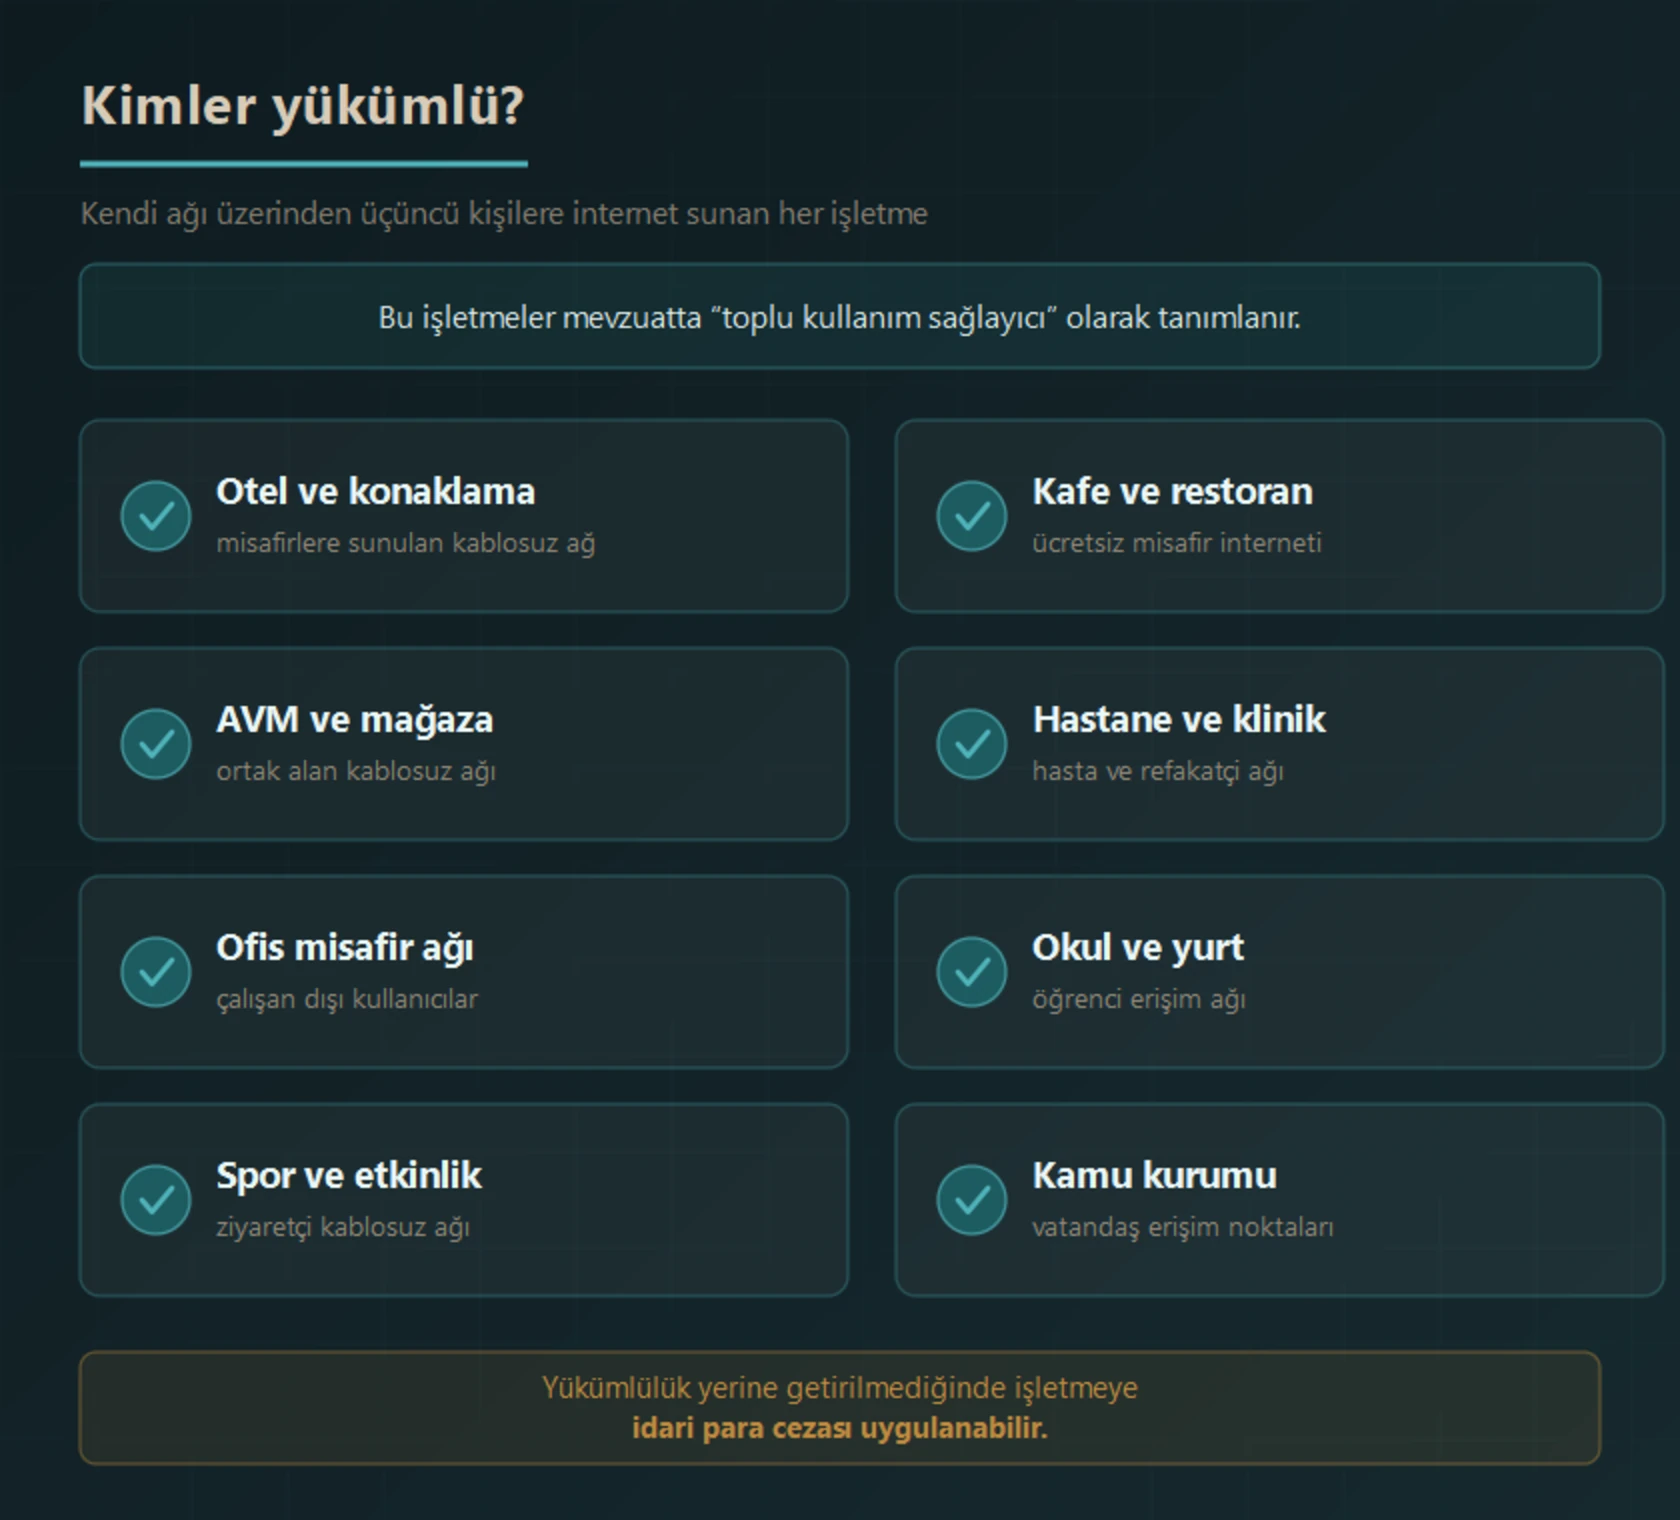
5651 sayılı kanun, internet erişimi sağlayan tarafların sorumluluklarını düzenler. Kendi ağı üzerinden üçüncü kişilere internet sunan işletmeler mevzuatta “toplu kullanım sağlayıcı” olarak tanımlanır ve iç IP dağıtım kayıtlarını tutmakla yükümlüdür.
Amaç, internet üzerinden işlenen bir suç söz konusu olduğunda, ilgili erişimin hangi cihaz ve kullanıcıya ait olduğunun sonradan tespit edilebilmesidir. Eksik veya doğrulanamayan kayıtlar olay incelemesini güçleştirebilir; hukuki sorumluluk somut olay ve uygulanabilir mevzuata göre değerlendirilmelidir.
İşletmeniz Bu Kapsamda mı?
İşletmenin sunduğu internet erişiminin niteliği ve ilgili mevzuattaki tanımlar birlikte değerlendirilmelidir. Kurumların yükümlülük ve saklama koşulları tek bir teknik ölçüte indirgenmemelidir.
Ticari amaçla toplu kullanım sağlayan işletmelerin ayrıca mülki idare amirliğinden izin belgesi alması ve konusu suç oluşturan içeriklere erişimi engelleyici tedbirleri uygulaması gerekir.
Hangi kapsama girdiğinizden emin değilseniz mevcut ağ yapınızı inceleyip durumunuzu birlikte netleştirebiliriz.
Loglama Çözümlerimizin Kapsamı
- Kullanıcı Kimlik Doğrulama
Misafir ağına bağlanan kullanıcılar SMS, e-Devlet veya kurumsal hesap doğrulaması ile tanımlanır; kullanılacak yöntem ve toplanacak veriler kurumun gereksinimlerine göre belirlenir. - Hotspot ve Misafir Ağı Kurulumu
Karşılama ekranı kurum kimliğinize göre tasarlanır, kullanım koşulları ve aydınlatma metni bağlantı anında gösterilir. - İç IP Dağıtım Kayıtları
Hangi cihazın hangi zaman aralığında hangi IP adresini kullandığı eksiksiz olarak kayıt altına alınır. - Zaman Damgası ile İmzalama
Kayıtlar imzalanarak sonradan değiştirilemez hale getirilir; böylece kaydın bütünlüğü kanıtlanabilir olur. - Şifreli ve Yedekli Saklama
Kayıtlar yetkisiz erişime kapalı, şifreli ve yedekli bir ortamda mevzuatın öngördüğü süre boyunca saklanır. - Misafir ve Personel Ağı Ayrımı
Misafir trafiği kurumsal ağdan yalıtılır; ziyaretçiler iç sistemlerinize erişemez.
- Raporlama ve Sorgulama
Resmî bir talep geldiğinde ilgili döneme ait kayıtlar hızlıca sorgulanır ve istenen formatta raporlanır. - Erişim Yetkilendirmesi
Kayıtlara kimin erişebileceği rollerle sınırlandırılır, erişim hareketleri de ayrıca kayıt altına alınır. - Saklama ve İmha Politikası
Süre dolduğunda kayıtların ne olacağı KVKK saklama ve imha politikanıza uygun şekilde tanımlanır ve otomatikleştirilir. - İçerik Filtreleme Entegrasyonu
Konusu suç oluşturan ve kurum politikanıza aykırı içeriklere erişim, filtreleme kurallarıyla engellenir. - Sistem Sağlığı İzleme
Kayıt üretiminin kesintiye uğradığı durumlar izlenir ve uyarı üretilir; farkında olmadan kayıtsız kalma riski önlenir. - Kurulum Sonrası Destek
Bakım anlaşması kapsamında güncellemeler, kural değişiklikleri ve denetim hazırlığı tarafımızca yürütülür.
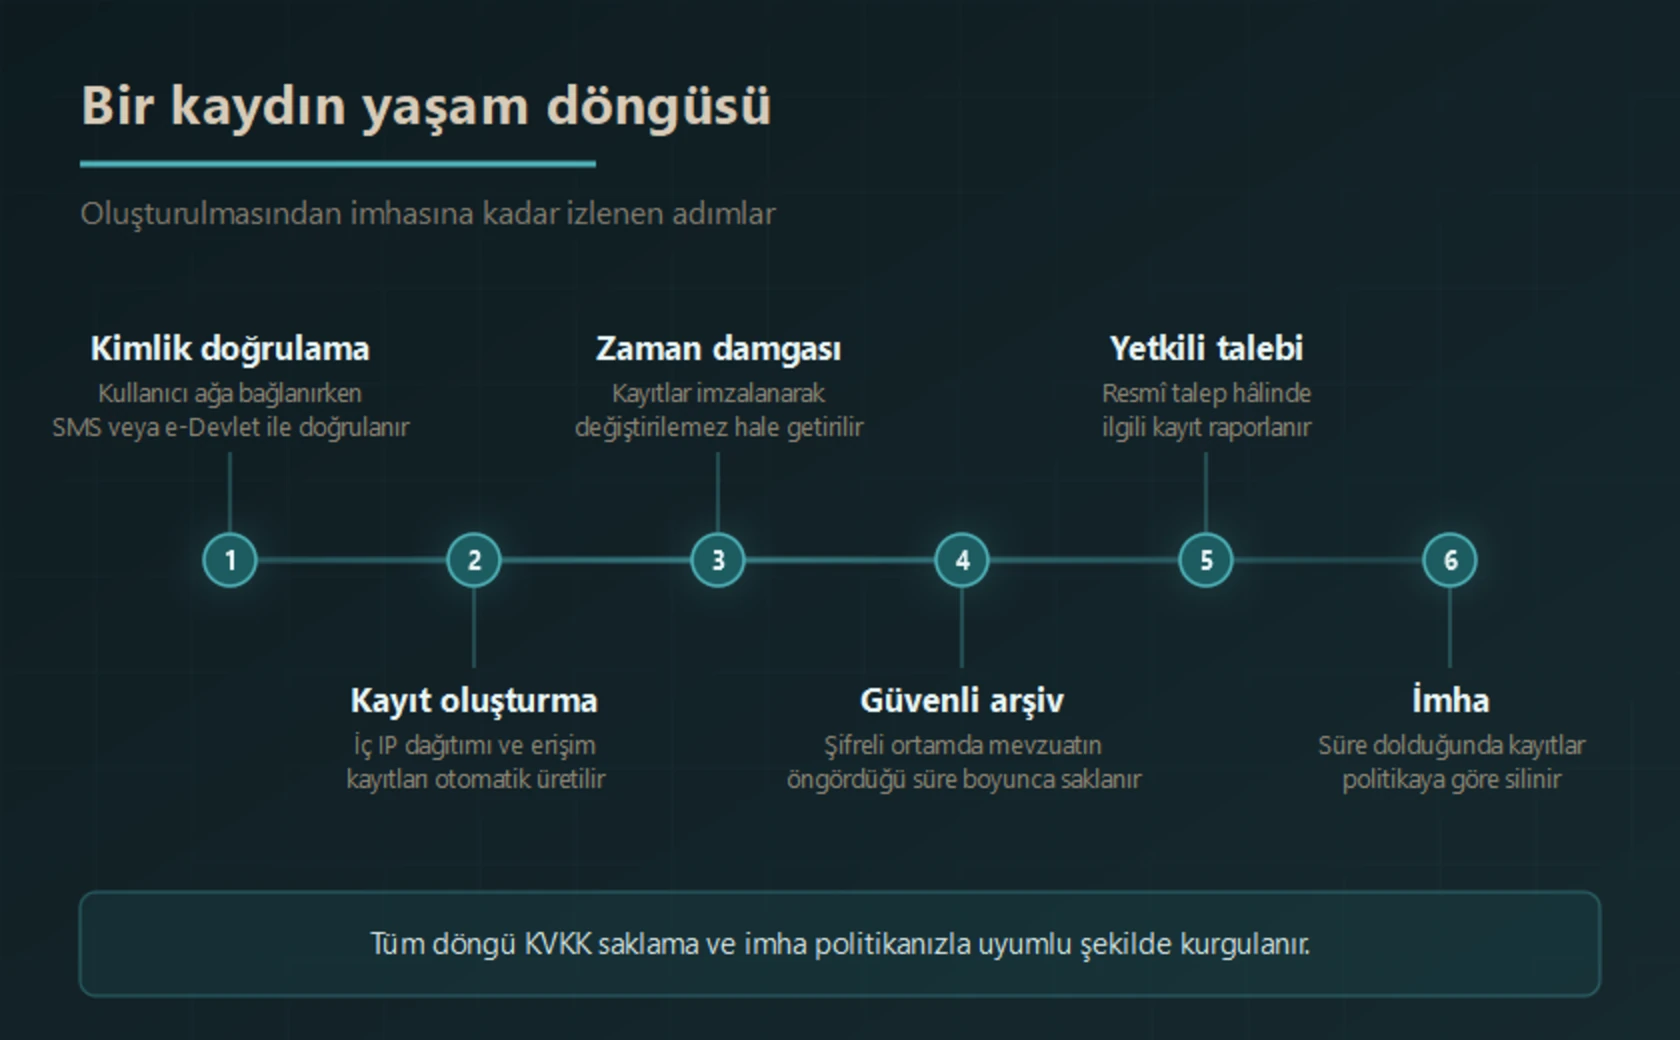
Kayıt, oluşturulduğu andan imha edildiği ana kadar izlenebilir ve doğrulanabilir bir döngü içinde yönetilir.
KVKK Tarafı: Kayıt Tutmak Yetmez
Loglar, kullanıcıların internet üzerindeki hareketlerine ilişkin bilgi içerdiği için kişisel veri sayılır. Bu nedenle 5651 uyumu ile KVKK uyumu birbirinden ayrı düşünülemez.
Kurduğumuz yapılarda veri minimizasyonu gözetilir; yalnızca mevzuatın gerektirdiği kayıtlar tutulur. Kayıtlara erişim rollerle sınırlandırılır, saklama süresi sonunda imha süreci tanımlanır ve kullanıcılar bağlantı anında aydınlatma metni ile bilgilendirilir. Bu teknik önlemler, kurumun hukuki değerlendirmesi ve veri koruma süreçleriyle birlikte ele alınmalıdır.
Not: Bu sayfadaki bilgiler genel bilgilendirme amaçlıdır ve hukuki görüş niteliği taşımaz. Saklama süreleri ve yükümlülüklerin kapsamı mevzuat değişikliklerine göre farklılık gösterebilir; işletmenize özel durum için hukuk danışmanınızla birlikte değerlendirmenizi öneririz.
Loglama projesinin teknik kabul kriterleri
Loglama çözümü seçerken hangi cihazlardan hangi kayıtların alınacağını listeleyin. IP dağıtımı, kullanıcı veya oturum bilgisi ve cihaz saatlerinin tutarlılığı; kayıtların daha sonra anlamlandırılabilmesi için önemlidir. Kayıt akışı durduğunda uyarı üretildiği ve yetkili kişinin rapor dışa aktarabildiği test edilmelidir.
Kapasite hesabında cihaz sayısı yanında günlük kayıt hacmi ve belirlenen saklama süresi dikkate alınır. Erişim yetkileri, bütünlük kontrolü, yedekleme ve süre sonunda uygulanacak silme işlemleri de kapsamda yer almalıdır.
Bir yazılımın kurulması tek başına hukuki uyum garantisi değildir. Uygulanacak yükümlülükler ve saklama süreleri faaliyetiniz, kayıt türü ve ilgili mevzuat çerçevesinde hukuk danışmanınızla belirlenmelidir. Teknik çözüm bu gereksinimlere göre yapılandırılmalıdır.
Sık Sorulan Sorular
5651 loglama nedir?
5651 loglama, internet erişimi sağlayan tarafların bu erişime ait kayıtları tutması ve belirlenen süre boyunca saklamasıdır. Amaç, internet üzerinden işlenen bir suç söz konusu olduğunda ilgili erişimin hangi cihaz ve kullanıcıya ait olduğunun sonradan tespit edilebilmesidir.
Hangi işletmeler 5651 kapsamında log tutmak zorunda?
Kendi ağı üzerinden üçüncü kişilere internet sunan işletmeler mevzuatta toplu kullanım sağlayıcı olarak tanımlanır. Otel, kafe ve restoran, AVM ve mağaza, hastane ve klinik, okul ve yurt, spor ve etkinlik alanları, kamu kurumları ile misafir ağı olan ofisler bu kapsamdadır. Kurumunuzun hangi kapsamda değerlendirileceği ve uygulanacak yükümlülükler ayrıca doğrulanmalıdır.
Toplu kullanım sağlayıcı ne demek?
Toplu kullanım sağlayıcı, kişilere belli bir yerde ve belli bir süre boyunca internet ortamı kullanım imkânı sağlayan taraftır. Ticari amaçla toplu kullanım sağlayan işletmelerin ayrıca mülki idare amirliğinden izin belgesi alması ve konusu suç oluşturan içeriklere erişimi engelleyici tedbirleri uygulaması gerekir.
Log kaydı tutmak tek başına yeterli mi?
Hayır. Kaydın sonradan değiştirilmediğinin kanıtlanabilmesi gerekir. Bunun için kayıtlar zaman damgası ile imzalanır, güvenli ve yedekli bir ortamda saklanır ve resmî talep hâlinde eksiksiz raporlanabilir olması sağlanır.
Loglar kişisel veri mi, KVKK kapsamına giriyor mu?
Evet. Loglar kullanıcıların internet üzerindeki hareketlerine ilişkin bilgi içerdiği için kişisel veri sayılır. Bu nedenle veri minimizasyonu gözetilmeli, kayıtlara erişim rollerle sınırlandırılmalı, saklama süresi sonunda imha süreci tanımlanmalı ve kullanıcılar bağlantı anında aydınlatma metni ile bilgilendirilmelidir.
Misafir ağı ile personel ağı ayrılmalı mı?
Evet. Misafir trafiği kurumsal ağdan yalıtılmalıdır. Böylece ziyaretçiler iç sistemlere, sunuculara ve kurumsal verilere erişemez; ayrıca misafir trafiğinin kaydı da kurumsal trafikten ayrı yönetilebilir.
Kullanıcı kimliği nasıl doğrulanır?
Misafir ağına bağlanan kullanıcılar SMS, e-Devlet veya kurumsal hesap doğrulaması ile tanımlanır. Yöntemin doğruladığı bilgiye göre oturum kaydı oluşturulur; SMS doğrulaması tek başına kişinin hukuki kimliğini doğrulama garantisi değildir. Açık alanlarda bu yapıyı hotspot çözümlerimiz ile kuruyoruz.
Log tutulmazsa ne olur?
Eksik veya doğrulanamayan kayıtlar olay incelemesini ve yükümlülüklerin yerine getirildiğinin gösterilmesini güçleştirebilir. Hukuki sonuçlar somut olay ve uygulanabilir mevzuata göre değerlendirilmelidir.
Tamamlayıcı Güvenlik Hizmetlerimiz
Loglama yapısı, doğru kurgulanmış bir ağ güvenliği üzerine oturduğunda anlam kazanır. Kayıtların üretildiği noktayı korumak için güvenlik duvarı (firewall) çözümlerimizi, uç noktalar için yapay zekâlı antivirüs programları hizmetimizi ve mevcut yapınızın zayıf noktalarını görmek için sızma (penetrasyon) testi hizmetimizi birlikte değerlendirebilirsiniz.
Mevcut Yapınızı Ücretsiz Değerlendirelim
Şu anda kayıt tutuyor musunuz, tutulan kayıtlar doğrulanabilir durumda mı, saklama süreniz ve imha süreciniz tanımlı mı? Mevcut ağ yapınızı inceleyip eksikleri çıkarıyor, işletmenizin ölçeğine uygun bir loglama çözümü öneriyoruz.
Kurulum, izin belgesi süreçlerinde yönlendirme ve kurulum sonrası bakım tek elden yürütülür. Durumunuzu birlikte netleştirmek için bizimle iletişime geçebilirsiniz.