

SEKTÖREL BAZLI SİBER GÜVENLİK ÇÖZÜMLERİ
Cloud Bilişim, veri, erişim ve iş sürekliliği ihtiyaçlarınıza göre sektörel siber güvenlik çözümleri planlar. Öncelikleri kurumunuzun kritik süreçlerine ve olası bir kesintinin etkisine göre belirleriz.
Sektörel Bazlı Siber Güvenlik Ne Demek?
Sektörel bazlı siber güvenlik, alınacak önlemlerin işletmenin bulunduğu sektöre göre belirlenmesidir. Her sektörün koruduğu veri, bir kesintinin maliyeti ve tabi olduğu mevzuat farklıdır. Bu nedenle aynı güvenlik reçetesi her işletmeye uymaz.
Bir hastane için en kötü senaryo hasta kayıtlarının sızmasıdır. Bir fabrika için ise veri sızıntısından çok üretim hattının durmasıdır. Bir otelin en somut yükümlülüğü misafirlerine sunduğu internetin kayıtlarını tutmaktır. Üçü de siber güvenlik ister, ama üçünün de önce yapması gereken şey farklıdır.
Cloud Bilişim olarak sektörel siber güvenlik çözümleri tasarlarken ürün önererek başlamıyoruz. Önce sizin sektörünüzde neyi kaybetmenin en pahalı olduğunu tespit ediyoruz. Yol haritasını da bu tespitin üzerine kuruyoruz.
Güvenlik İhtiyacı Sektöre Göre Neden Değişir?
Üç eksen belirleyicidir. Verinin hassasiyeti: hasta kaydı ile stok listesi aynı şey değildir. Kesintinin maliyeti: üretim hattının bir saat durması ile bir ofisin e-postasız kalması aynı sonucu doğurmaz. Mevzuat yükü: bazı sektörler KVKK’ya ek yükümlülükler de taşır.
Bu üç ekseni birlikte değerlendirdiğimizde, aynı bütçenin nereye harcanması gerektiği net biçimde ortaya çıkar.
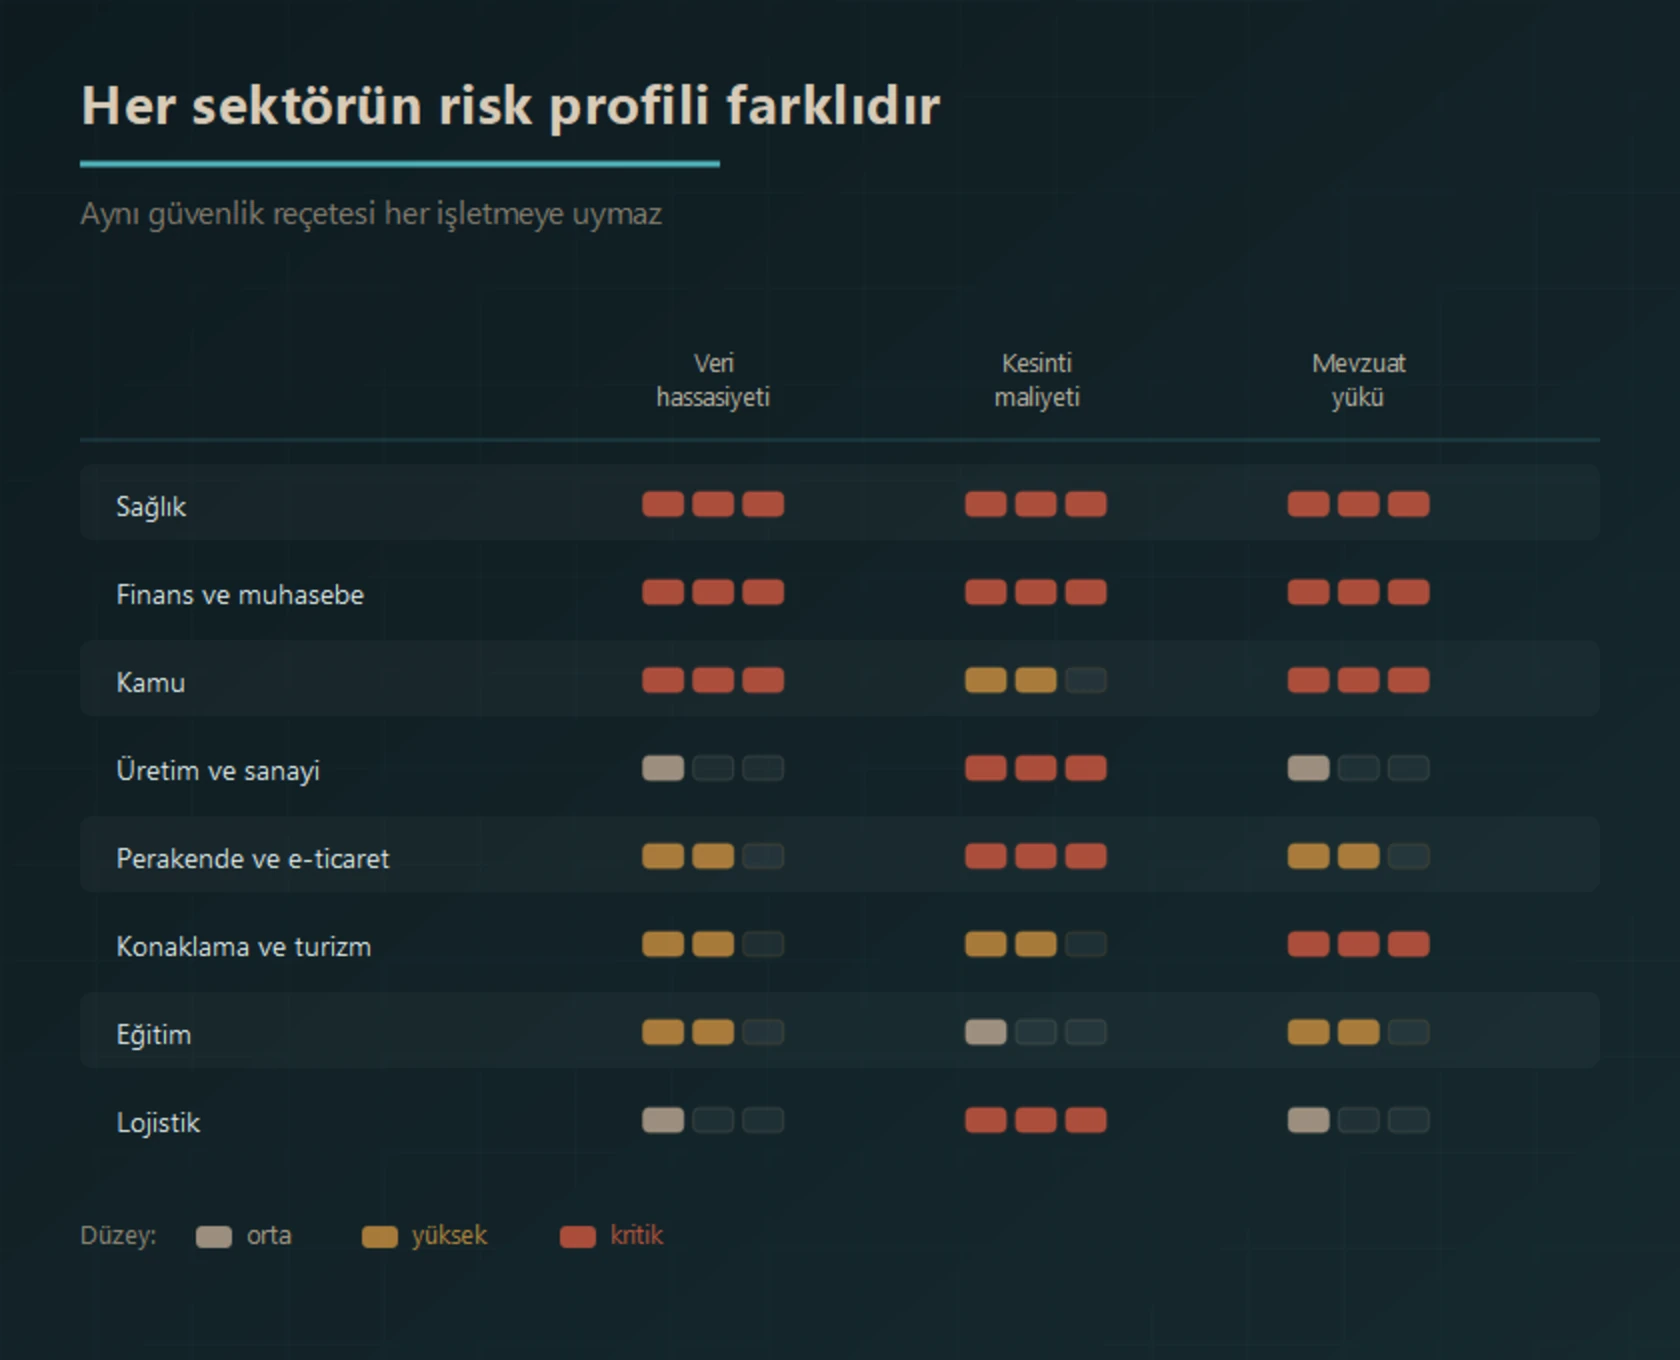
Sektörlerin üç eksendeki konumu; hangi başlığın öncelik alacağını bu tablo belirler.
Sektörlere Göre Risk ve Öncelikler
| Sektör | En kritik risk | Öncelikli önlem | Öne çıkan mevzuat |
|---|---|---|---|
| Sağlık | Hasta verisinin sızması, randevu ve kayıt sisteminin durması | Erişim yetkilendirmesi, yedekleme ve geri dönüş, cihaz ağının ayrılması | KVKK (özel nitelikli veri) |
| Finans ve muhasebe | Mali veri sızıntısı, sahte ödeme talimatı, fidye yazılımı | E-posta güvenliği, çok faktörlü kimlik doğrulama, uç nokta koruması | KVKK, sektörel düzenlemeler |
| Kamu | Vatandaş verisinin sızması, hizmet kesintisi | Kayıt ve izlenebilirlik, yetki yönetimi, sızma testi | KVKK, Bilgi ve İletişim Güvenliği Rehberi |
| Üretim ve sanayi | Üretim hattının durması, eski sistemli makinelerin ele geçirilmesi | Üretim ağının ofis ağından ayrılması, yedekli erişim (HA) | KVKK (personel verisi) |
| Perakende ve e-ticaret | Ödeme ve müşteri verisi, yoğun sezonda kesinti | Ödeme altyapısı güvenliği, misafir ağı ayrımı, kesintisiz erişim | KVKK, ödeme güvenliği standartları |
| Konaklama ve turizm | Misafir kayıtlarının tutulmaması, misafir ağından iç sisteme geçiş | Misafir ağı loglama, misafir/personel ayrımı, kapasite planlaması | 5651 sayılı kanun, KVKK |
| Eğitim | Öğrenci verisi, açık kampüs ağının kötüye kullanımı | İçerik filtreleme, kimlik doğrulamalı erişim, ağ segmentasyonu | 5651 sayılı kanun, KVKK |
| Lojistik | Sevkiyat ve takip sisteminin durması, saha cihazlarının güvenliği | Kesintisiz erişim, saha cihazı yönetimi, yedekleme | KVKK |
Aynı Önlemler, Farklı Sıra
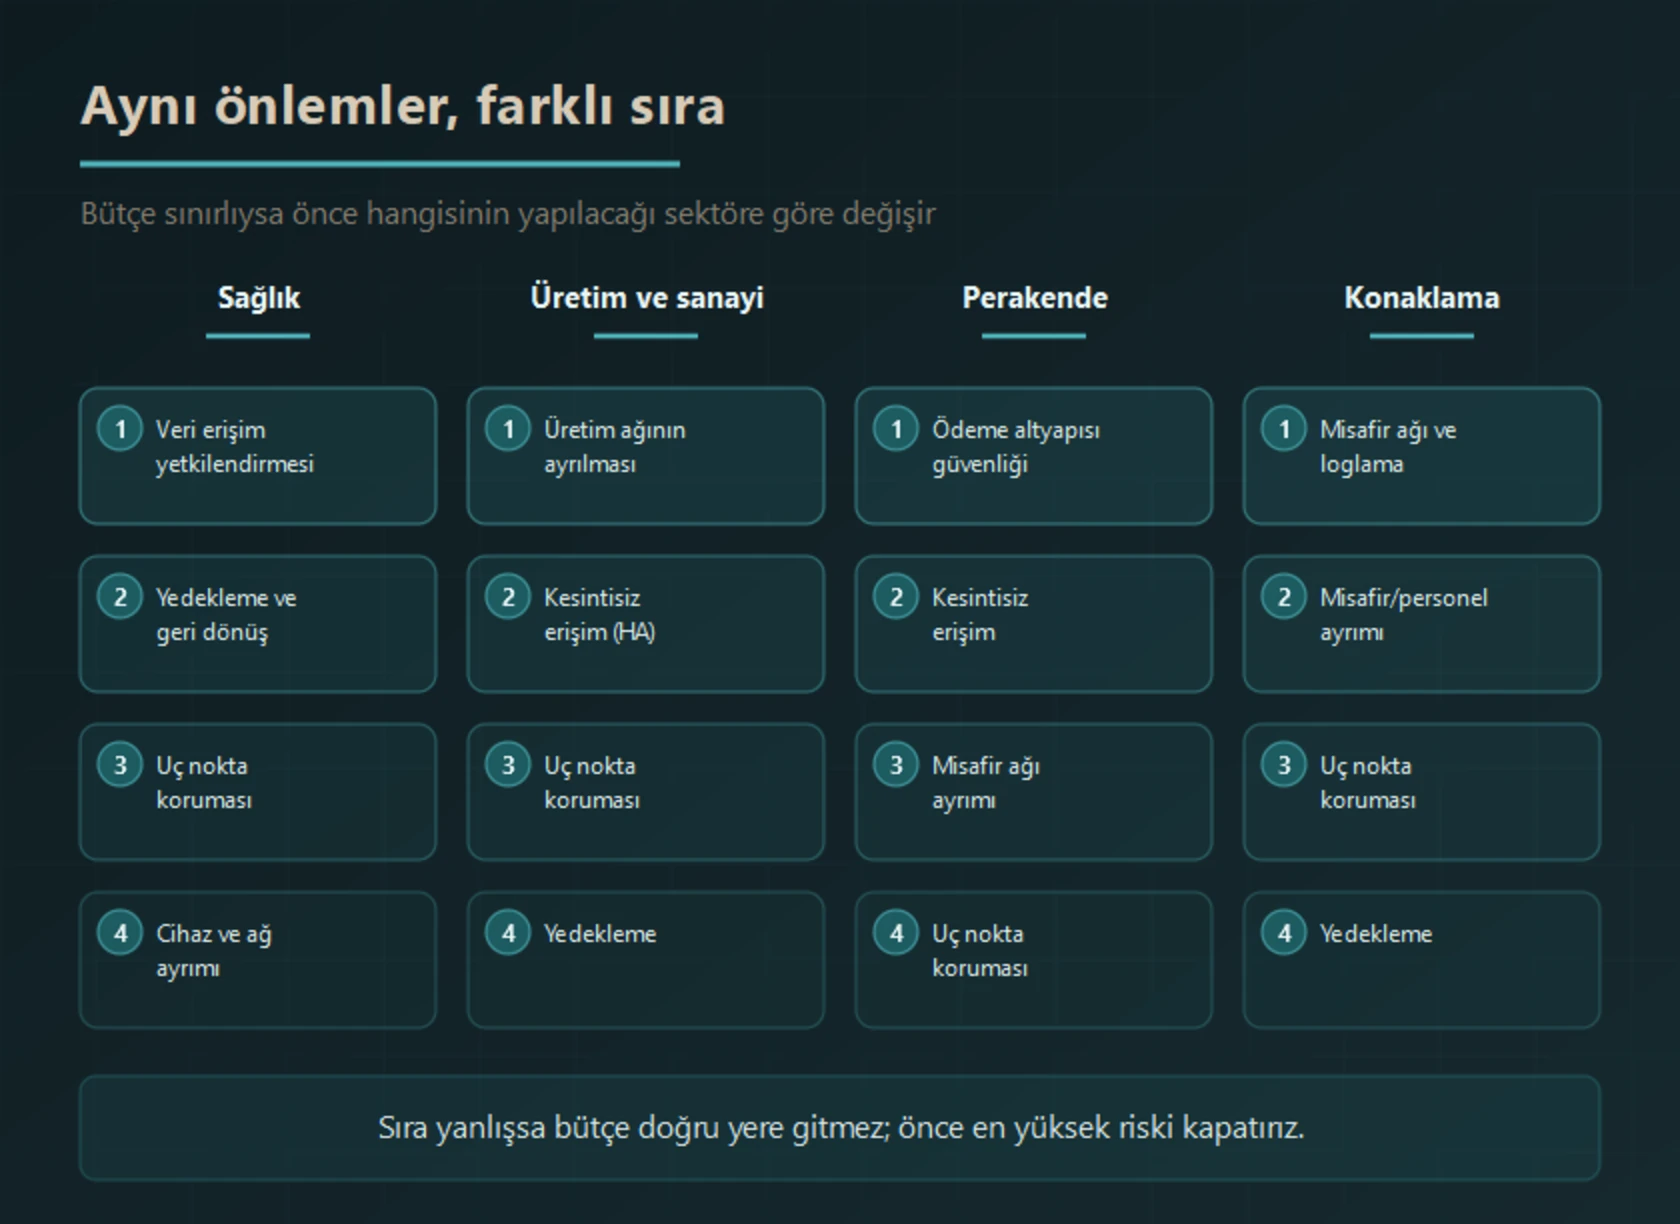
Sektörler çoğu zaman aynı önlem havuzunu kullanır. Bu havuzda ağ ayrımı, uç nokta koruması, yedekleme, erişim yetkilendirmesi ve loglama yer alır. CIS Kritik Güvenlik Kontrolleri de bu temel önlemleri öncelik sırasıyla tanımlar. Fark, bunların hangi sırayla yapılacağındadır. Bütçe sınırlıysa bu sıra, harcanan paranın karşılığını doğrudan belirler.
Sektörel Siber Güvenlik Çözümlerinde Nasıl Çalışıyoruz?
- Mevcut Durum Analizi
Ağ yapınızı, cihaz envanterinizi ve yedekleme durumunuzu yerinde inceleriz. Erişim yetkilerine ve mevcut güvenlik ürünlerine de bakarız. - Sektörel Risk Değerlendirmesi
Veri hassasiyeti, kesinti maliyeti ve mevzuat yükü ekseninde işletmenizin risk profilini çıkarırız. - Öncelikli Yol Haritası
Adımları bütçeye ve etkiye göre sıralarız. Her adımın gerekçesini yazılı olarak sunarız.
- Uygulama ve Kurulum
Adımları planladığımız sırayla devreye alırız. Ağ ayrımı, güvenlik duvarı, uç nokta koruması, loglama ve yedekleme bunlardandır. - Doğrulama
Kurduğumuz yapının doğru çalıştığını test ederiz. Gerekirse sızma testiyle dışarıdan doğrularız. - Sürekli İzleme ve Bakım
Bakım anlaşması kapsamında sistemi izler ve kuralları güncelleriz. Yeni riskleri de yol haritasına ekleriz.
Küçük Bir İşletmeyim, Bu Kadar Önlem Gerekli mi?
Hepsi aynı anda gerekli değildir. Yaklaşımımızın adı zaten önceliklendirmedir. Sektörünüzün risk profiline göre en yüksek riski kapatan önlemle başlarız. Kalan adımları tarihe bağladığımız bir yol haritasına yazarız.
Küçük bir işletmede çoğu zaman ilk üç adım riskin büyük bölümünü kapatır. Bu adımlar düzgün bir yedekleme, ağ ayrımı ve uç nokta korumasıdır. Geri kalanını zamana yayabilirsiniz.
Sektörel siber güvenlik çözümleri seçerken nelere bakmalısınız?
Aynı cihaz listesi her kurumun riskini aynı ölçüde azaltmaz. Örneğin üretimde kesintiye hassas sistemler, sağlıkta ise hassas kayıtlar öne çıkar. Eğitimde farklı kullanıcı grupları, perakendede şube bağlantıları ayrı öncelikler oluşturur.
Teklif öncesinde korumak istediğiniz varlıkları, kritik iş akışlarını ve erişim yetkilerini listeleyin. Çözüm önerisinin hangi riski hangi kontrolle ele aldığını ve uygulanırken iş süreçlerinin nasıl korunacağını sorun.
Teslim kriterleri yalnızca cihaz kurulumundan oluşmamalıdır. Doğrulayabileceğiniz adımları da baştan belirleyin. Örneğin yetkisiz erişim sınırlarının kontrolü, yedekten dönüş denemesi ve olay anındaki sorumlular bu adımlardandır. Ayrıca teknik güvenlik çalışmasını mevzuat değerlendirmesi, kurumsal politikalar ve çalışan farkındalığıyla birlikte yürütün.
Sık Sorulan Sorular
Sektörel bazlı siber güvenlik ne demek?
Sektörel bazlı siber güvenlik, alınacak önlemlerin işletmenin bulunduğu sektöre göre belirlenmesidir. Her sektörün koruduğu veri, bir kesintinin maliyeti ve tabi olduğu mevzuat farklıdır. Bu nedenle aynı güvenlik reçetesi her işletmeye uymaz.
Güvenlik ihtiyacı sektöre göre neden değişir?
Üç eksen belirleyicidir. Birincisi korunan verinin hassasiyeti: hasta kaydı ile stok listesi aynı şey değildir. İkincisi kesintinin maliyeti: üretim hattının bir saat durması ile ofisin e-postasız kalması aynı sonucu doğurmaz. Üçüncüsü mevzuat yükü: bazı sektörler KVKK’ya ek yükümlülükler de taşır.
Sağlık sektöründe öncelik nedir?
Sağlık verisi KVKK kapsamında özel nitelikli kişisel veridir ve daha ağır koruma gerektirir. İlk adım, kimin hangi kayda erişeceğini yetkilendirmektir. Ardından yedeklemeyi ve geri dönüş sürelerini güvenceye alırsınız. Tıbbi cihazların bulunduğu ağın idari ağdan ayrılması da kritik bir adımdır.
Üretim ve sanayi sektöründe öncelik nedir?
Üretimde asıl risk veri sızıntısından çok duruştur. Üretim ağının (OT) ofis ağından ayrılması ilk adımdır. Ardından kesintisiz erişim için yedekli yapı, üretim panellerinin ve sahadaki cihazların korunması gelir. Eski işletim sistemiyle çalışan makineler ayrı bir yaklaşım gerektirir.
Perakende ve e-ticarette öncelik nedir?
Ödeme altyapısının güvenliği ve yoğun sezonlarda kesintisiz çalışma önceliklidir. Mağaza içi misafir ağını kasa ve stok sistemlerinden ayırmak temel başlıklardandır. Kampanya dönemlerindeki trafiğe dayanıklı bir yapı ve müşteri verisinin korunması da aynı önemi taşır.
Konaklama ve turizm sektöründe öncelik nedir?
Misafirlere sunulan internet, bu sektörü doğrudan 5651 kapsamına sokar. Öncelik, misafir ağının kayıtlarını doğru tutmaktır. Misafir ve personel ağlarını birbirinden yalıtmak ve sezonluk yoğunluğa göre kapasite planlamak da önceliklidir. Ayrıntı için 5651 loglama çözümleri ve hotspot çözümleri sayfalarımıza bakabilirsiniz.
Küçük bir işletmeyim, bu kadar önlem gerekli mi?
Hepsi aynı anda gerekli değildir. Yaklaşımımız önceliklendirmedir. Sektörünüzün risk profiline göre en yüksek riski kapatan önlemle başlarız. Kalan adımları bir yol haritasına bağlarız. Sırayı yanlış kurarsanız bütçe doğru yere gitmez.
Nasıl başlıyorsunuz?
Mevcut durum analiziyle başlarız. Ağ yapınızı, cihaz envanterinizi, yedeklemenizi, erişim yetkilerinizi ve güvenlik ürünlerinizi inceleriz. Ardından risk profilinize göre öncelikli bir yol haritası çıkarırız. Son olarak uygulamayı yapar ve sistemi sürekli izleriz.
Sektörel Siber Güvenlik Çözümleri Kapsamındaki Hizmetlerimiz
Sektörünüzün risk profiline göre şu hizmetlerimiz farklı sıralarda devreye girer. Ağ girişinin denetimi için güvenlik duvarı (firewall), cihaz tarafı için yapay zekâlı antivirüs programları sunuyoruz. Yasal kayıt yükümlülüğü için 5651 loglama çözümleri, misafir ağları için hotspot çözümleri kuruyoruz. Mevcut yapıyı dışarıdan doğrulamak için sızma (penetrasyon) testi yapıyoruz. Verinizin kopyasını ise cloud (bulut) yedekleme ile güvende tutuyoruz.
Sektörünüze Özel Değerlendirme
Hangi sektörde olursanız olun, ilk adım aynıdır: mevcut durumu çıkarmak. Ağ yapınızı, yedekleme durumunuzu ve erişim yetkilerinizi inceleriz. Ardından sektörünüzün risk profiline göre öncelikli bir yol haritası hazırlarız.
Sektörünüze özel değerlendirme için bizimle iletişime geçebilirsiniz.