
CLOUD (BULUT) YEDEKLEME
Cloud Bilişim, verinin işletme dışında bir kopyasının tutulması için kurumsal bulut yedekleme hizmeti sunar. Yedekleme sıklığı, saklama süresi, erişim yetkileri ve geri dönüş hedefleri kurumun ihtiyaçlarına göre planlanır.
Bulut Yedekleme Nedir?
Bulut yedekleme, kurumsal verilerin şifrelenerek internet üzerinden bir bulut altyapısına kopyalanması ve orada saklanmasıdır. Kopya işletmenin binası dışında durur.
Bu cümledeki asıl vurgu “bina dışında” kısmındadır. Yerel yedekler gündelik kazaların büyük bölümünü çözer: silinen dosya, bozulan disk, yanlış kaydedilen belge. Ancak binayı bütünüyle etkileyen olaylarda — yangın, su baskını, hırsızlık ya da tüm ağa yayılan bir fidye yazılımında — yerel kopya da kaybedilir.
Bulut yedekleme tam olarak bu senaryo içindir. Gündelik kullanımda fark edilmez, kötü günde ise elinizde kalan tek şeydir.
Yedekleri ihtiyaca göre Amazon S3 ve arşiv için S3 Glacier, Microsoft Azure depolama veya Google Cloud Storage üzerinde tutuyoruz.
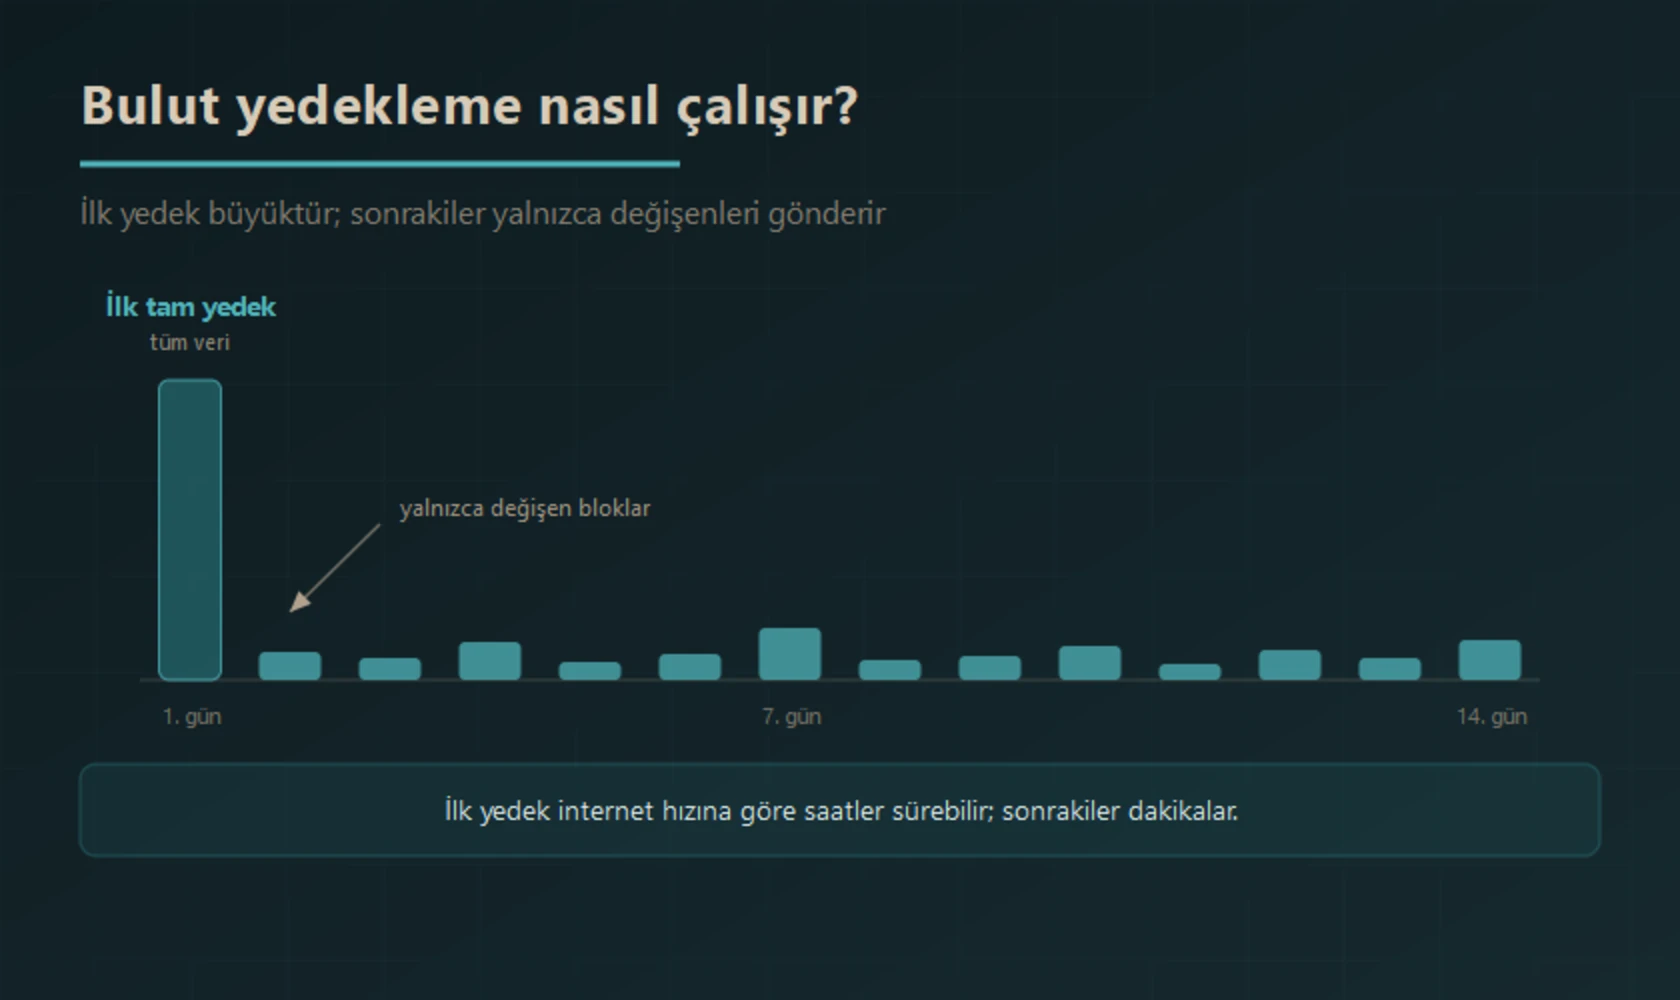
İlk yedek tüm veriyi gönderir; sonrakiler yalnızca değişen blokları taşır.
İlk Yedek Ne Kadar Sürer?
Veri hacmine ve internet yükleme hızınıza bağlıdır; birkaç saatten birkaç güne kadar sürebilir. Bu ilk aktarımı mesai dışı saatlere planlıyor veya bant genişliği sınırı tanımlayarak çalışma saatlerinde iş akışını etkilememesini sağlıyoruz.
İlk yedek tamamlandıktan sonra sistem artımlı çalışır: yalnızca değişen bloklar gönderilir, günlük yedeklerin süresi değişen veri miktarı ve bağlantı hızına bağlıdır.
Maliyet Nasıl Kontrol Edilir?
Bulut yedeklemede maliyet, saklanan veri hacmine ve saklama süresine göre oluşur. Kontrolün anahtarı depolama katmanlarıdır: her veri aynı hızda erişilebilir olmak zorunda değildir.
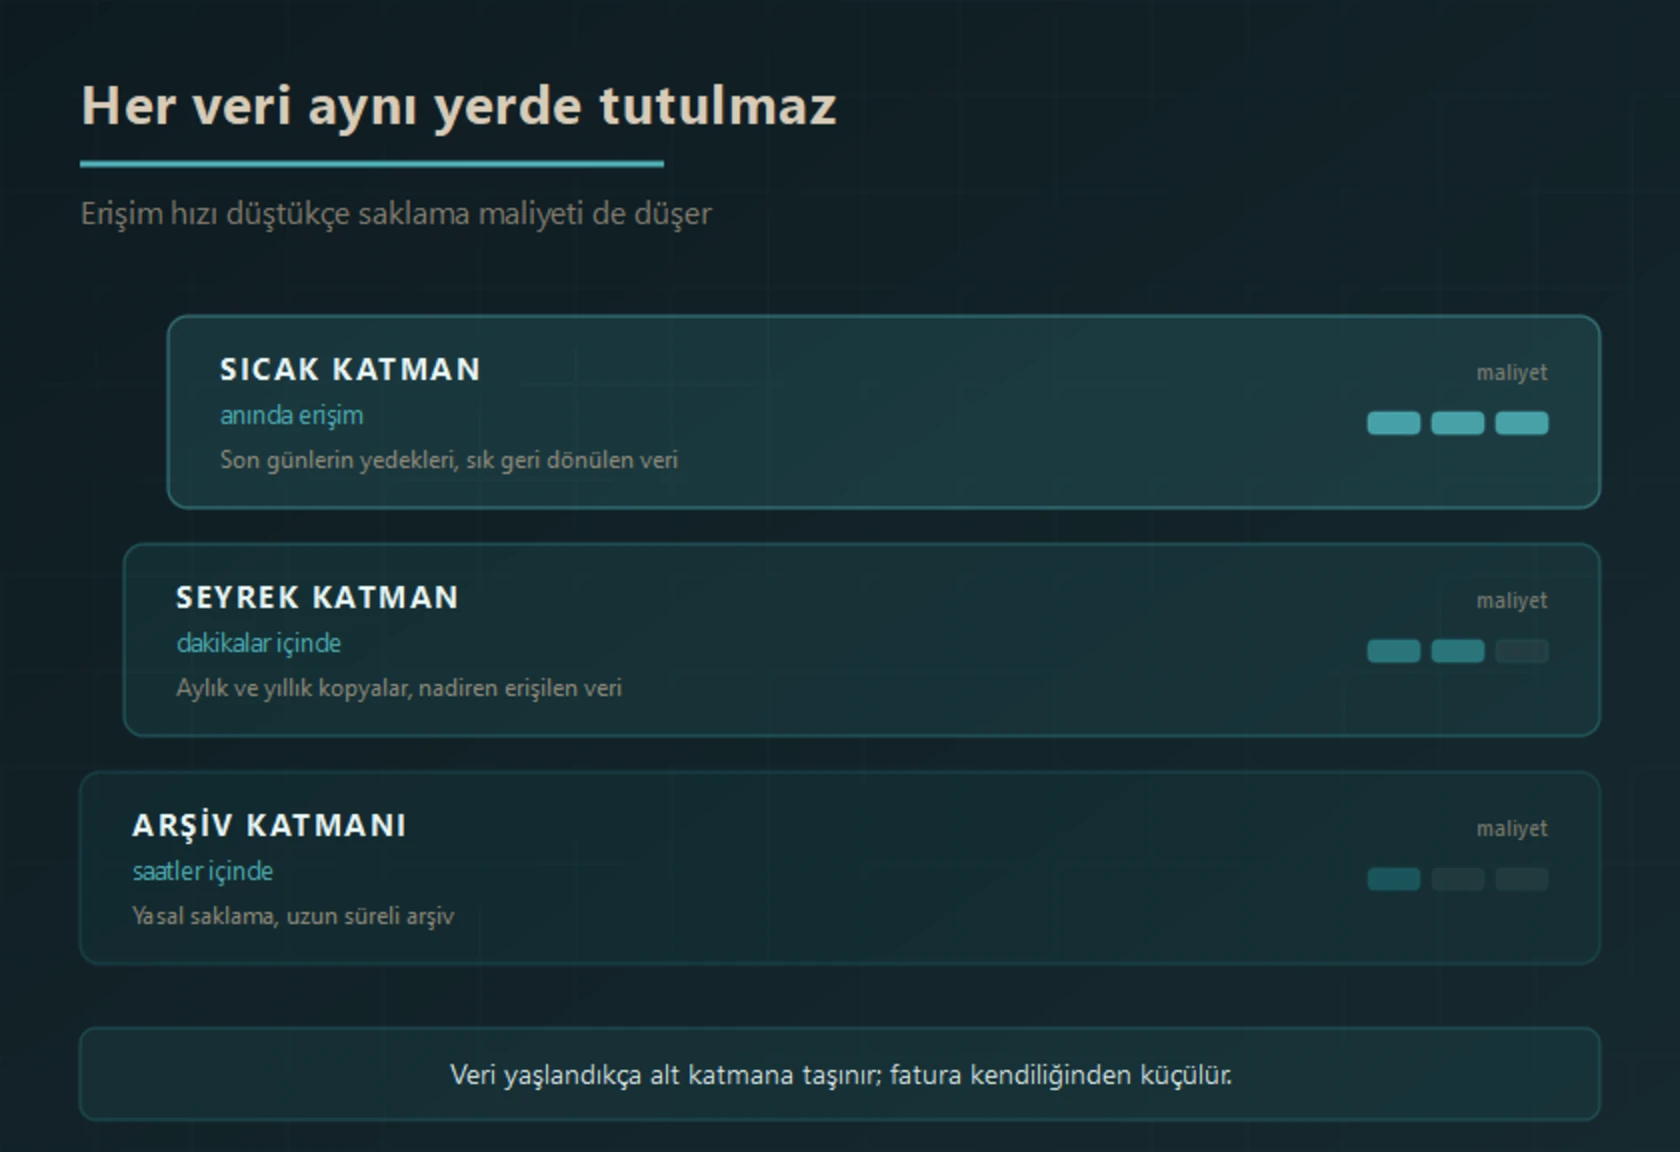
Uygulamada bu şu anlama gelir: son günlerin yedekleri anında erişilen sıcak katmanda durur, aylık ve yıllık kopyalar seyrek katmana iner, yasal saklama gerektiren uzun süreli arşiv ise en ucuz katmanda bekler. Yaşam döngüsü kuralları tanımlandığında bu taşıma otomatik olur ve maliyetler depolama, işlem ve veri erişim ücretleri birlikte değerlendirilerek yönetilir.
Fidye Yazılımı Bulut Yedeğimi de Şifreleyebilir mi?
Ayrı erişim yetkileri, sürümleme ve uygun değiştirilemezlik ayarları bulut yedeğinin saldırıdan etkilenme riskini azaltır. Bunun için iki önlem alınır.
Sürümleme
Her yedek ayrı bir sürüm olarak saklanır. Dosya şifrelenmiş hâliyle buluta gitse bile, şifrelenmeden önceki sürüm orada durur ve o sürüme geri dönülür.
Değiştirilemez Kopya
Kritik kopyalar belirlenen süre boyunca silinemez ve değiştirilemez olarak işaretlenir. Bu korumanın yönetici hesapları karşısındaki davranışı kullanılan servis ve kilit moduna göre doğrulanmalıdır.
Ne Kadar Sürede Geri Dönülür?
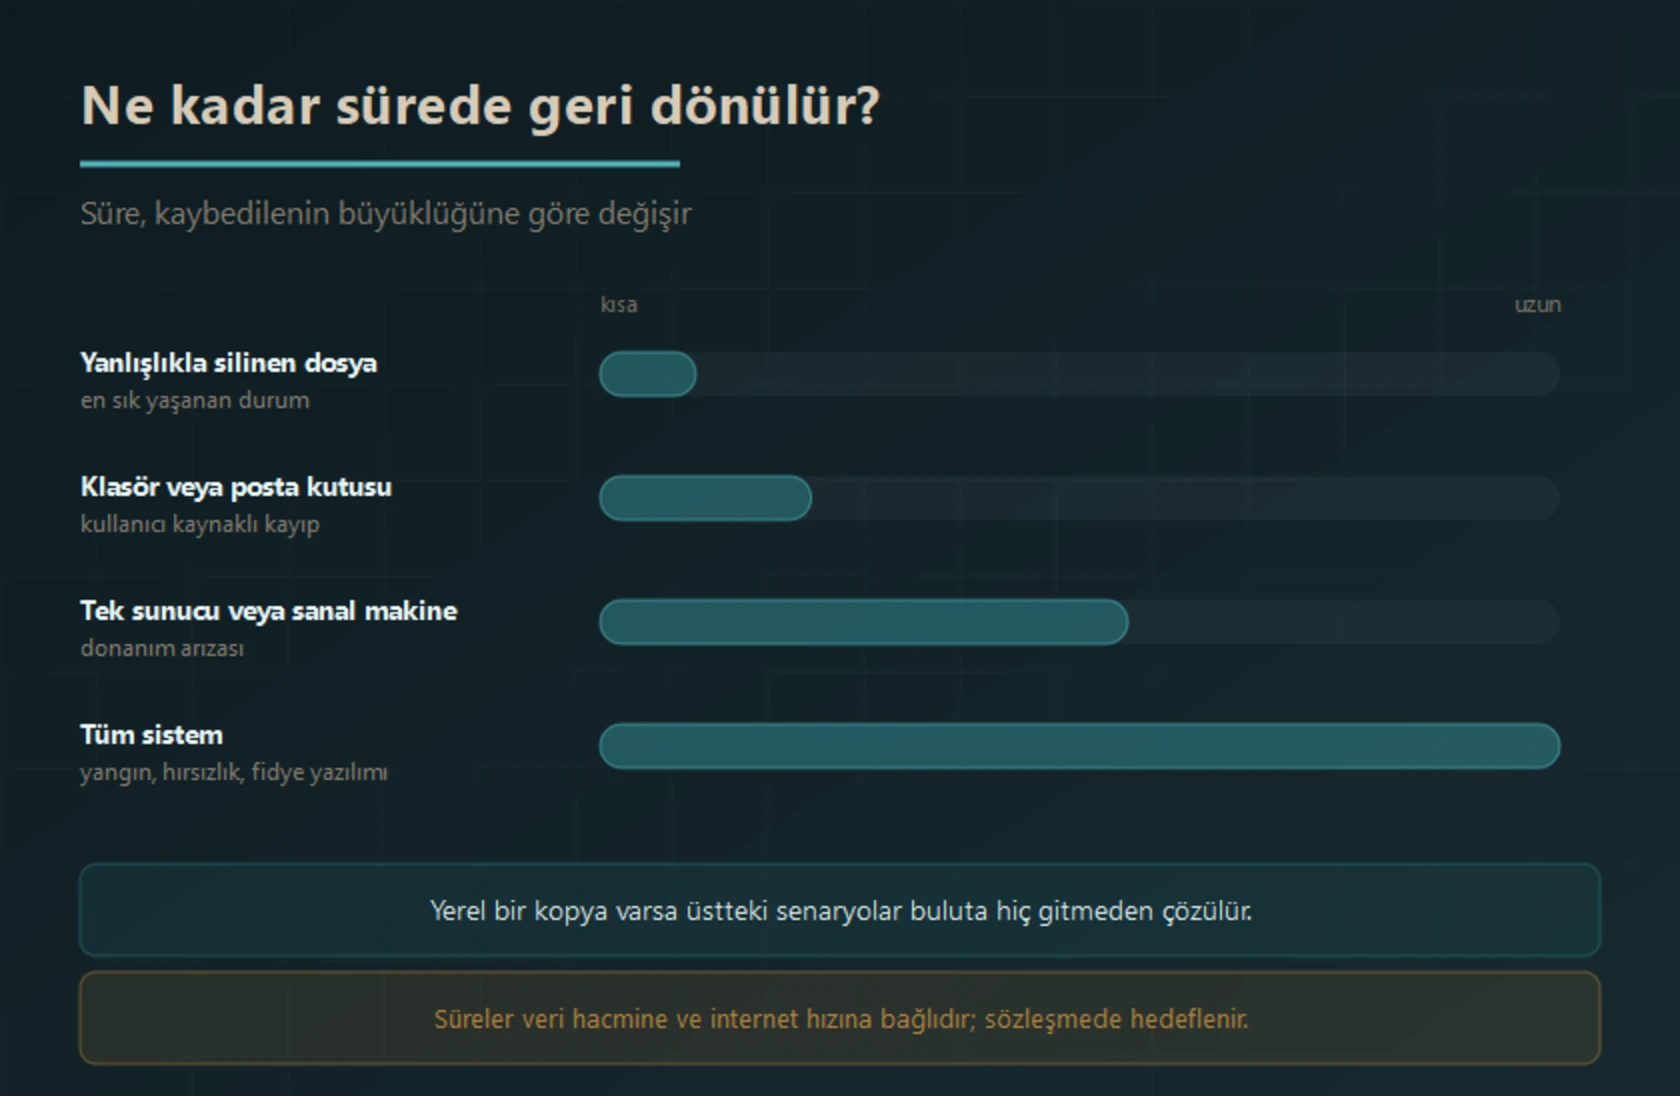
Neler Yedeklenir?
| Kaynak | Ne yedeklenir | Tipik geri dönüş |
|---|---|---|
| Fiziksel sunucular | İşletim sistemi, uygulamalar, veri — bütün olarak | Tek dosya veya tüm sunucu |
| Sanal makineler | Sanal makinenin tamamı, çalışır hâliyle | Makinenin tamamı, farklı donanıma da |
| Veritabanları | Tutarlı anlık görüntülerle | Belirli bir zaman noktasına |
| Dosya sunucuları ve NAS | Paylaşımlar ve yetkiler | Klasör veya tek dosya |
| Bilgisayarlar | Kullanıcı dosyaları ve profil | Dosya veya tüm cihaz |
| Microsoft 365 | E-posta, OneDrive, SharePoint, Teams | Posta kutusu veya tek öge |
| Google Workspace | Gmail, Drive, ortak alanlar | Hesap veya tek dosya |
Hizmetimizin Kapsamı
- Veri ve Hedef Analizi
Hangi verinin yedekleneceği, ne sıklıkla ve ne kadar süre saklanacağı; RPO ve RTO hedefleri belirlenir. - Sağlayıcı ve Bölge Seçimi
Amazon, Microsoft veya Google altyapısından uygun olanı ve verinin tutulacağı bölge birlikte kararlaştırılır. - Ajan Kurulumu ve İlk Yedek
Sunucu ve cihazlara ajan kurulur, ilk tam yedek iş akışını etkilemeyecek şekilde planlanır. - Artımlı Yedekleme Planı
Günlük, haftalık ve aylık kopya takvimi kurulur; bant genişliği sınırı tanımlanır. - Uçtan Uca Şifreleme
Veri cihazdan çıkmadan şifrelenir; anahtar yönetimi kurum lehine yapılandırılır. - Değiştirilemez Kopya
Fidye yazılımına karşı silinemez ve değiştirilemez kopyalar oluşturulur.
- Katman ve Yaşam Döngüsü Kuralları
Veri yaşlandıkça otomatik olarak alt katmana taşınır; saklama maliyeti kontrol altında tutulur. - İzleme ve Uyarı
Başarısız yedek işleri anında bildirilir; uyarıların takibi ve geri dönüş testleriyle başarısız işler değerlendirilir. - Geri Dönüş Testi
Düzenli aralıklarla gerçek geri dönüş yapılır ve sonucu raporlanır. - Felaket Kurtarma Planı
Tüm sistemin nereden, hangi sırayla ve kim tarafından ayağa kaldırılacağı yazılı hâle getirilir. - Maliyet Raporlaması
Saklanan hacim ve katman dağılımı düzenli olarak raporlanır; kullanım ve transfer giderleri takip edilerek beklenmeyen maliyetler azaltılmaya çalışılır. - Sürekli Destek
Bakım anlaşması kapsamında yapı izlenir, gerektiğinde geri dönüş işlemleri tarafımızca yürütülür.
Veri konumu ve KVKK. Bulut sağlayıcılarında verinin hangi ülkede tutulacağı bölge seçimiyle belirlenir. KVKK kapsamında yurt dışına veri aktarımı özel kurallara tabidir; bu nedenle uygun bölgeyi kurumunuzun politikasına ve verinin niteliğine göre birlikte kararlaştırıyor, seçimi yazılı olarak kayda geçiriyoruz. Kesin yükümlülükler için hukuk danışmanınızla birlikte değerlendirmenizi öneririz.
Bulut yedeklemede teklif ve geri dönüş hesabı
Bulut yedekleme teklifini yalnızca aylık depolama alanıyla karşılaştırmayın. İlk aktarım süresi, günlük değişen veri miktarı, sürüm saklama politikası ve geri yükleme ihtiyacı toplam maliyeti etkiler.
Arşiv katmanından veri çıkarma bekleme süresi, geri çağırma ve veri transfer ücretleri kullanılan sağlayıcı ve pakete göre değişebilir. Kritik sistemler için hedeflenen geri dönüş süresinin seçilen katman ve internet bağlantısıyla karşılanıp karşılanamayacağı test edilmelidir.
Yedek hesabının yönetimi, şifreleme anahtarlarının sorumluluğu ve hizmet sonlandırıldığında verinin dışa aktarılması teklif aşamasında konuşulmalıdır. Değiştirilemez kopya ayarları ve ayrı erişim yetkileri riski azaltır; test edilmiş geri dönüş planının yerini tutmaz.
Sık Sorulan Sorular
Bulut yedekleme nedir?
Bulut yedekleme, kurumsal verilerin şifrelenerek internet üzerinden bir bulut altyapısına kopyalanması ve orada saklanmasıdır. Kopya işletmenin binası dışında durduğu için yangın, su baskını ve hırsızlık gibi yerel olaylara karşı ayrı bir kopya sağlar; siber saldırılara karşı hesap ve kopya güvenliği ayrıca gereklidir.
Bulut yedekleme nasıl çalışır?
Yedeklenecek sunucu ve bilgisayarlara küçük bir ajan kurulur. İlk çalıştırmada tüm veri gönderilir; bu ilk yedek en uzun sürendir. Sonraki yedeklerde yalnızca değişen bloklar aktarılır, bu yüzden günlük yedekler çok daha kısa sürer ve bant genişliğini meşgul etmez.
İlk yedek ne kadar sürer?
Veri hacmine ve internet yükleme hızına bağlıdır; birkaç saatten birkaç güne kadar sürebilir. İlk yedek genellikle mesai dışı saatlere planlanır veya bant genişliği sınırı tanımlanarak çalışma saatlerinde iş akışını etkilememesi sağlanır. Sonraki yedeklerin süresi değişen veri miktarı ve bağlantı hızına bağlıdır.
Verilerim bulutta güvende mi?
Veriler cihazdan çıkmadan önce şifrelenir, aktarım sırasında şifreli kalır ve bulutta da şifreli olarak saklanır. Şifreleme anahtarı kurumda tutulduğunda, servis sağlayıcı dahil hiç kimse içeriği okuyamaz. Ayrıca belirlenen süre boyunca silinemeyen değiştirilemez kopyalar oluşturulabilir.
Fidye yazılımı bulut yedeğimi de şifreleyebilir mi?
Ayrı erişim yetkileri, sürümleme ve uygun değiştirilemezlik ayarları bulut yedeğinin saldırıdan etkilenme riskini azaltır. Bunun için iki önlem alınır: yedekler sürümlü tutulur, böylece şifrelemeden önceki hâle dönülebilir; ve kritik kopyalar değiştirilemez olarak işaretlenir, silme ve değiştirme kısıtları kullanılan servis, kilit modu ve yetkilere göre yapılandırılır.
Bulut yedekleme maliyeti nasıl hesaplanıyor?
Maliyet temel olarak saklanan veri hacmine ve saklama süresine göre belirlenir. Depolama katmanları burada belirleyicidir: son günlerin yedekleri anında erişilen sıcak katmanda, aylık ve yıllık kopyalar seyrek katmanda, uzun süreli arşiv ise en düşük maliyetli arşiv katmanında tutulur. Veri yaşlandıkça alt katmana taşınır ve tasarruf olanağı veri erişim sıklığı ile sağlayıcı ücretlerine göre değerlendirilir.
Verilerim hangi ülkede saklanıyor?
Bulut sağlayıcılarında veri konumu bölge seçilerek belirlenir. KVKK kapsamında yurt dışına veri aktarımı özel kurallara tabidir; bu nedenle kurumunuzun politikasına ve verinin niteliğine göre uygun bölge birlikte kararlaştırılır ve seçim yazılı olarak kayda geçirilir.
NAS'ım var, ayrıca bulut yedeğe gerek var mı?
Var. NAS hızlı geri dönüş sağlar ancak işletmeyle aynı binadadır; yangın, su baskını, hırsızlık veya tüm ağı etkileyen bir fidye yazılımı olayında NAS da kaybedilebilir. En sağlıklı kurgu ikisinin birlikte kullanıldığı hibrit yapıdır: gündelik geri dönüşler yerelden, felaket senaryosu buluttan karşılanır. Ayrıntı için yedekleme ve depolama çözümleri sayfamıza bakabilirsiniz.
İlgili Hizmetlerimiz
Yerel depolama ve hibrit mimari için yedekleme ve depolama çözümleri, bulut altyapısının kendisi için cloud sunucu hizmetleri, e-posta tarafı için kurumsal mail çözümleri, fidye yazılımını yedeğe ulaşmadan durdurmak için yapay zekâlı antivirüs programları ve güvenlik duvarı (firewall), sistemin bütününün izlenmesi için kurumsal bakım anlaşması hizmetleri sayfalarımıza bakabilirsiniz.
Bina Dışında Bir Kopyanız Var mı?
Bugün binanızda bir yangın çıksa, elinizde ne kalırdı? Mevcut yedekleme durumunuzu inceliyor, veri hacminizi ve hedeflerinizi çıkarıyor, uygun sağlayıcı ve katman yapısıyla maliyeti öngörülebilir bir bulut yedekleme planı hazırlıyoruz.
Değerlendirme için bizimle iletişime geçebilirsiniz.