

GÜVENLİK DUVARI (Firewall)
Cloud Bilişim, işletmelerin internet ve şubeler arası erişimini yönetmek için kurumsal firewall çözümleri sunar. Güvenlik duvarı seçimini, VPN bağlantılarını, erişim kurallarını ve bakım kapsamını ağınızın kullanımına göre birlikte belirleriz.
Kurumsal Firewall Çözümleri: Ağınızın İlk Savunma Hattı
Güvenlik duvarı, kurumsal ağınız ile internet arasındaki tüm veri trafiğini denetleyen sistemdir. Hangi bağlantıya izin vereceğine kurum politikalarınıza göre karar verir. Doğru kurulmuş bir güvenlik duvarı, yetkisiz erişim girişimlerini ağınıza ulaşmadan durdurur. Ayrıca içeriden dışarıya çıkan trafiği kaydeder ve denetlemenizi sağlar.
Ancak bugünün tehditlerini yalnızca port ve IP seviyesinde durdurmak artık mümkün değil. Zararlı yazılımlar şifreli trafiğin içinde saklanıyor. Fidye yazılımları güvenilir görünen web sitelerinden bulaşıyor. Saldırganlar ise zayıf parolalarla uzak erişim servislerini hedef alıyor. Bu nedenle klasik paket filtreleme yapan cihazlar tek başına yeterli olmuyor. CIS Kritik Güvenlik Kontrolleri de sunucularda ve kullanıcı cihazlarında güvenlik duvarı kullanmayı önerir. Kontroller, açıkça izin verdiğiniz servisler dışındaki trafiği varsayılan olarak engellemeyi temel alır.
Cloud Bilişim olarak kurumunuzun büyüklüğüne, çalışan sayısına, şube yapısına ve sektörünüze uygun kurumsal firewall çözümleri kuruyoruz. Kurulumdan sonra da politika yönetimini, güncellemeleri ve izlemeyi üstleniyoruz.
Amacımız yalnızca bir cihaz kurmak değil. Ağınızı sürekli izlenen, kayıt altında ve mevzuata uyumlu bir yapıya kavuşturmak istiyoruz.
Yeni Nesil Güvenlik Duvarı (NGFW) ve UTM Nedir?
Yeni nesil güvenlik duvarı (NGFW), trafiği yalnızca port ve IP adresine göre denetlemez. Hangi uygulamayı, hangi kullanıcının, hangi içerikle kullandığına da bakar. Böylece “80. port açık” demek yerine daha anlamlı kurallar yazarsınız. Örneğin “bu kullanıcı bu uygulamayı mesai saatlerinde kullanabilir” diyebilirsiniz.
UTM (Birleşik Tehdit Yönetimi) ise birçok güvenlik bileşenini tek cihazda toplayan yaklaşımdır. Saldırı önleme, antivirüs, web filtreleme, antispam ve VPN bunların başında gelir. Küçük ve orta ölçekli işletmelerde hem yönetimi kolaylaştırır hem de toplam maliyeti düşürür.
Güvenlik Duvarı ile Neler Yapabilirsiniz?
- Dışarıdan gelen yetkisiz erişim denemelerini engelleyebilirsiniz
- Hangi kullanıcının hangi uygulamaya erişeceğini belirleyebilirsiniz
- Zararlı ve sakıncalı web sitelerine erişimi kapatabilirsiniz
- Şube ve uzak çalışanlarınızı şifreli VPN tünelleriyle bağlayabilirsiniz
- İnternet bant genişliğini bölümlere ve önceliklere göre paylaştırabilirsiniz
- Tüm ağ trafiğini kayıt altına alıp raporlayabilirsiniz
Neden Yeni Nesil Güvenlik Duvarı?
- Fidye yazılımı ve veri sızıntısı riskini ciddi biçimde azaltır
- Şifreli trafiğin içindeki tehditleri de yakalar
- Tek noktadan yönetim ile operasyon yükünü hafifletir
- Yasal loglama ve KVKK uyum süreçlerinize zemin hazırlar
- Kural yönetimini kişi ve departman bazına taşır
- Şube ve uzak erişimi tek merkezden yönetmenizi sağlar
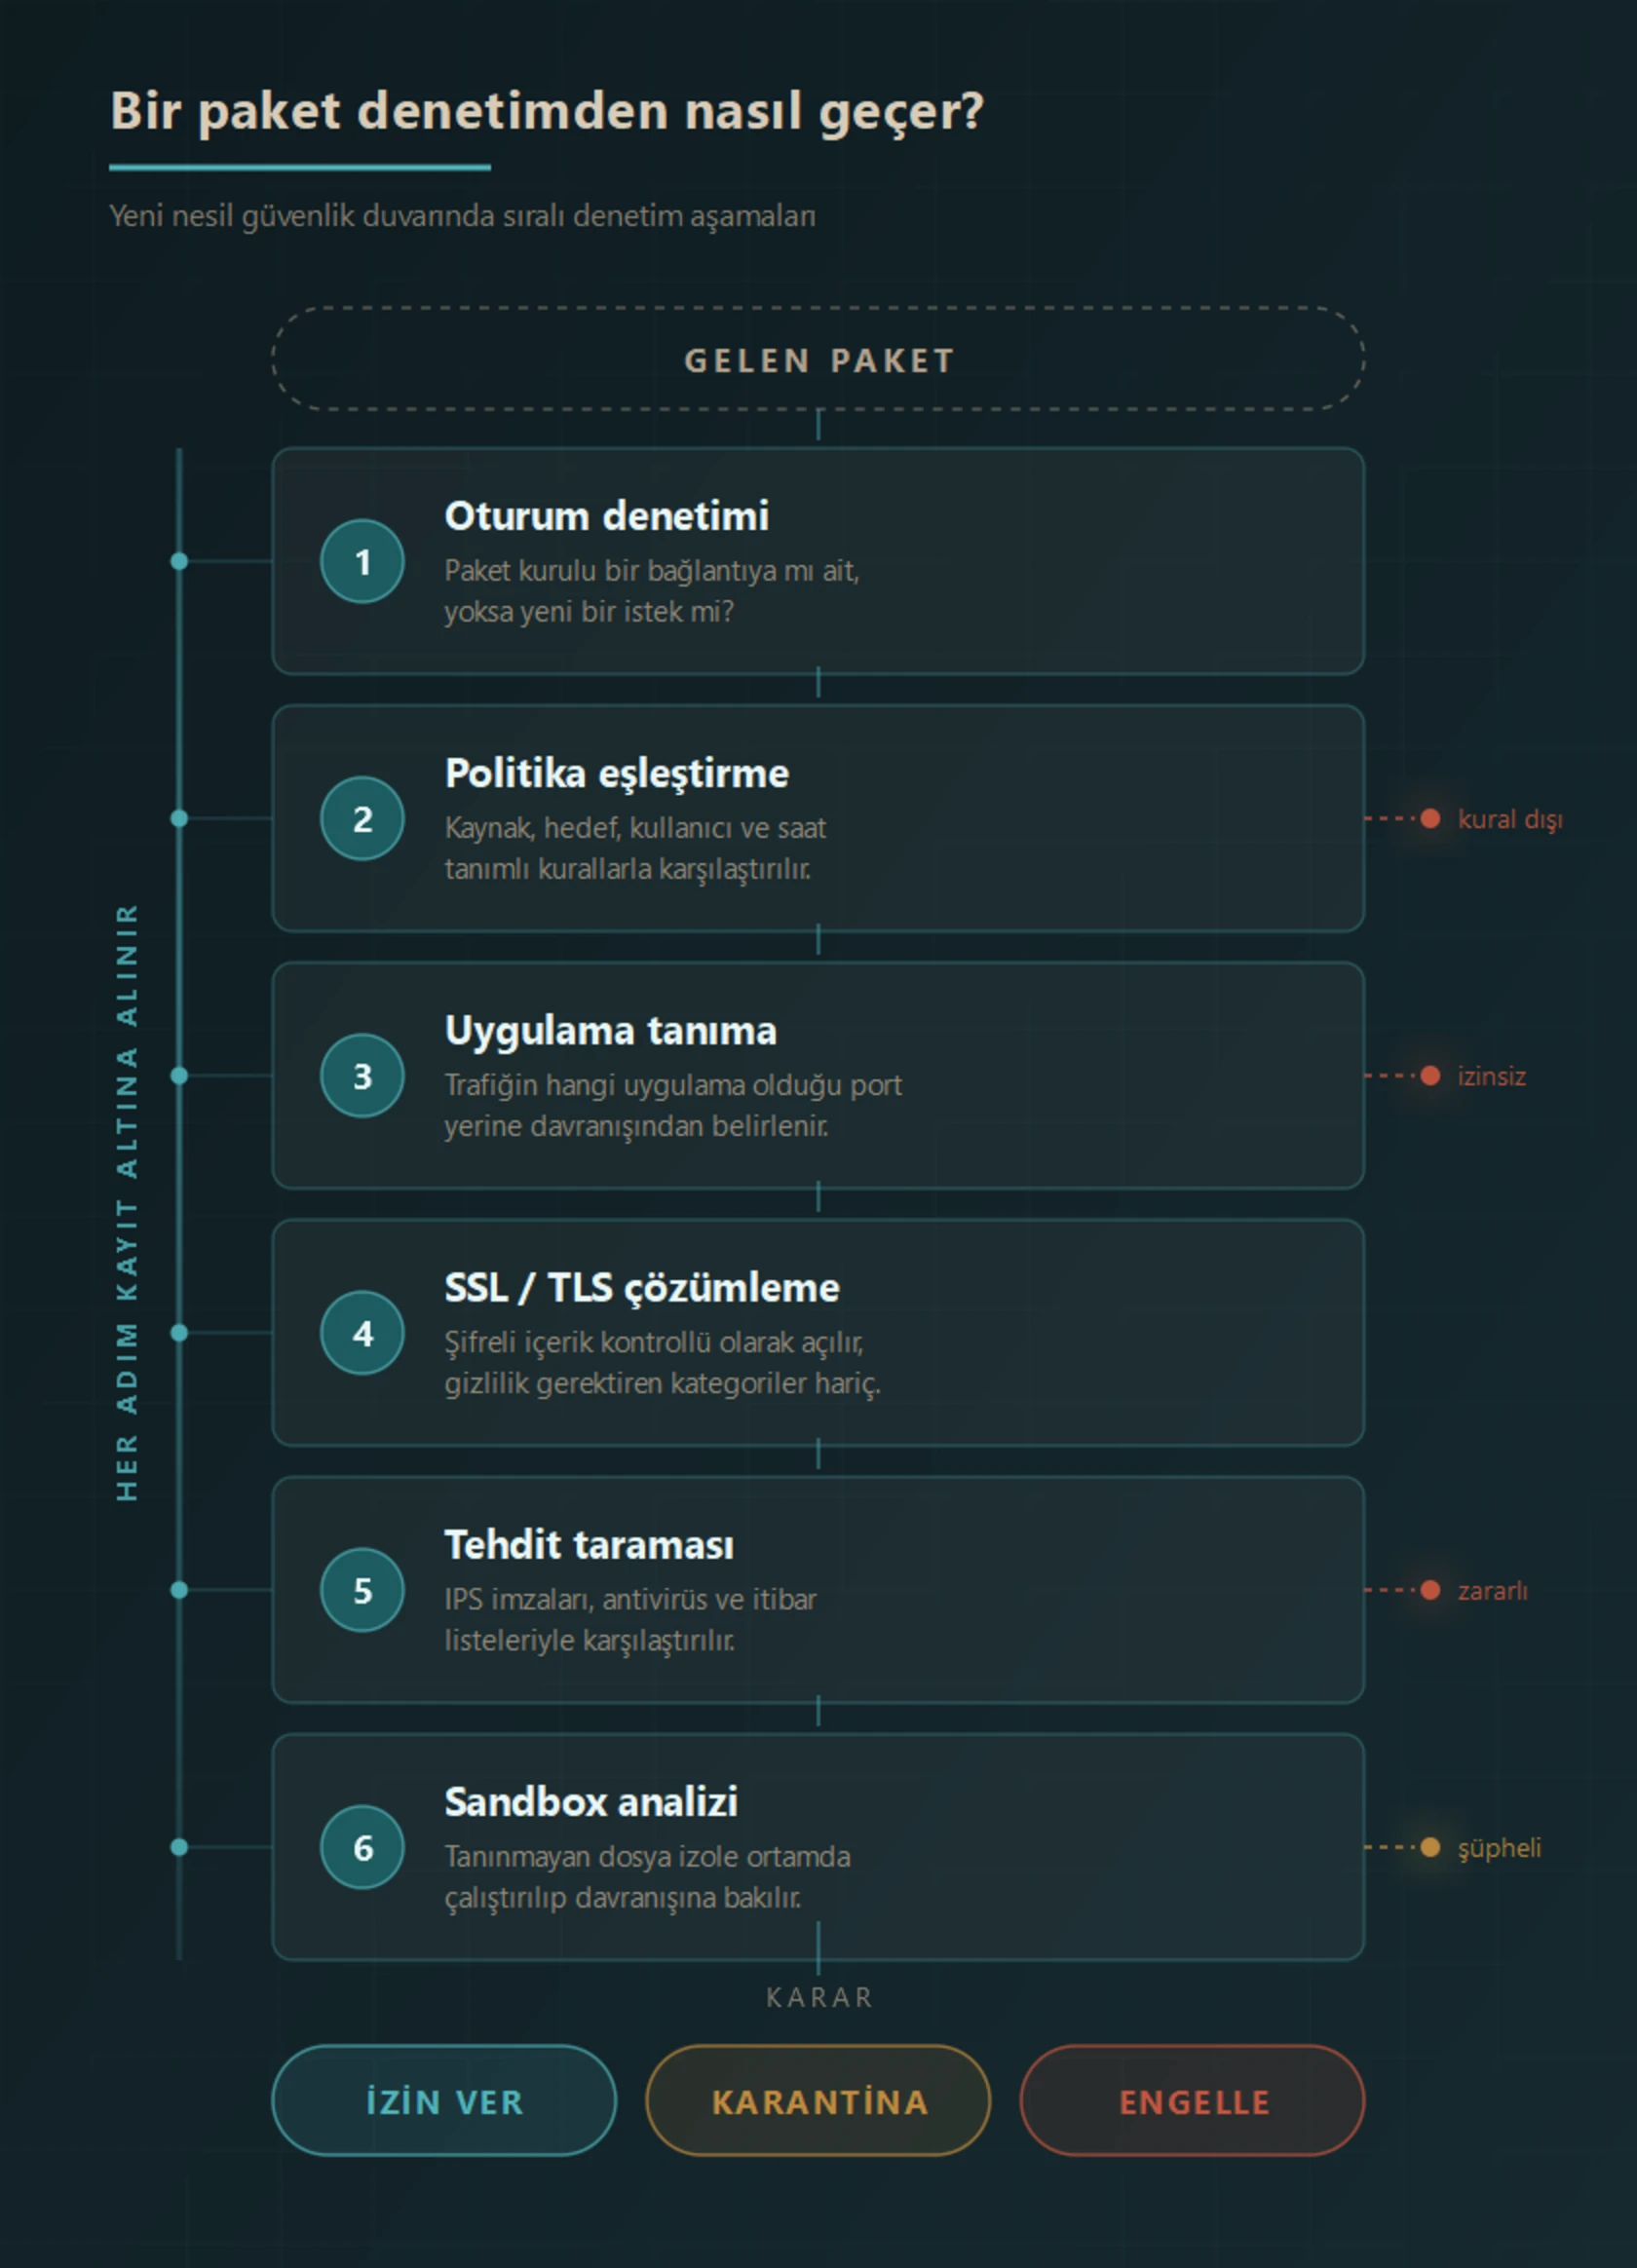
Güvenlik duvarı, gelen her paketi sırasıyla bu denetimlerden geçirir. Sonunda paketi geçirir, karantinaya alır ya da engeller.
Kurumsal Firewall Çözümlerimizin Kapsamı
- Saldırı Tespit ve Önleme (IPS / IDS)
Sistem, bilinen saldırı imzalarını ve anormal davranışları anlık izler. Zararlı istekleri ağınıza ulaşmadan durdurur. - Uygulama Kontrolü
Hangi grubun hangi uygulamayı, hangi saatlerde kullanacağını siz belirlersiniz. Verimliliği düşüren ve risk taşıyan uygulamaları sınırlandırırız. - Web ve İçerik Filtreleme
Kategori bazlı filtreleme, zararlı yazılım dağıtan ve oltalama amaçlı siteleri engeller. Kurum politikanıza uymayan siteleri de kapatabilirsiniz. - SSL / TLS Denetimi
Güvenlik duvarı şifreli trafiği kontrollü biçimde çözer ve içindeki tehditleri bulur. Gizlilik gerektiren kategorileri ise denetim dışında tutar. - Antivirüs ve Antispam Ağ Geçidi
Ağ geçidi, zararlı dosya ve ekleri son kullanıcıya ulaşmadan temizler. İstenmeyen e-posta trafiğini de azaltır. - Sandbox Analizi
Sistem, daha önce görülmemiş şüpheli dosyaları izole bir ortamda çalıştırır. Kararı dosyanın davranışına göre verir.
- Site-to-Site ve SSL VPN
Şubelerinizi merkez ofise şifreli tünelle bağlarız. Uzaktan çalışanlar da kurum kaynaklarına güvenle erişir. - Bant Genişliği Yönetimi
Kritik uygulamalar öncelik kazanır. Yoğun bant tüketen trafiği sınırlayarak internet performansını dengeleriz. - SD-WAN ve Çoklu Hat Yönetimi
Birden fazla internet hattını birlikte kullanırsınız. Bir hat kesilirse trafik otomatik olarak yedek hatta geçer. - Yüksek Erişilebilirlik (HA)
İki cihaz yedekli çalışır. Biri devre dışı kalsa bile ağ erişimi kesintisiz devam eder. - Merkezi Loglama ve Raporlama
Sistem tüm trafiği kaydeder. Düzenli raporlarla ağınızda neler olduğunu açıkça görürsünüz. - Kullanıcı Bazlı Politika Yönetimi
Kuralları cihaz veya IP yerine kişi ve departman bazında tanımlarız. Böylece personel değiştiğinde yönetim kolaylaşır.
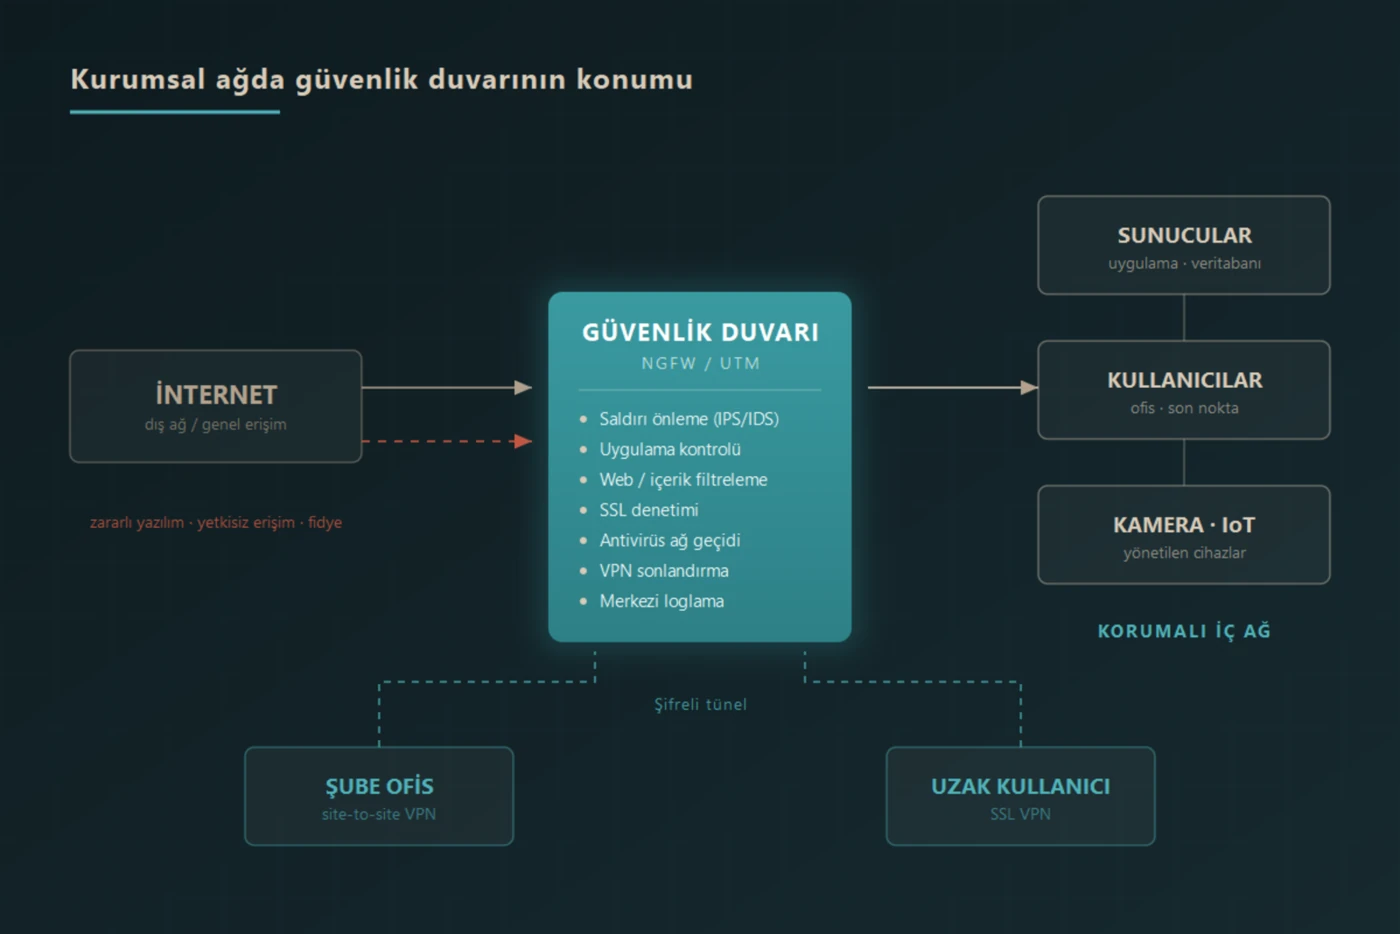
Örnek ağ şeması: güvenlik duvarı internet ile iç ağın arasında durur. Şube ve uzak kullanıcı VPN bağlantıları da buradan geçer.
Yasal Loglama ve KVKK Uyumu
5651 sayılı kanun, internet erişimi sağlayan kurumlara bir yükümlülük getirir. Bu kurumlar trafik kayıtlarını belirli süre saklamalı ve bütünlüğünü korumalıdır. Güvenlik duvarı, bu kayıtların doğru ve eksiksiz üretilmesinin temelini oluşturur.
Bu nedenle kurduğumuz yapıları 5651 loglama çözümleri ile birlikte tasarlıyoruz. Böylece güvenlik ve yasal uyumu tek projede çözüyoruz.
Güvenlik Duvarı ile Antivirüs Birbirini Uyarırsa
Güvenlik duvarı ağı, uç nokta koruması cihazı görür. Bu iki katman ayrı çalışırsa aynı saldırının iki parçası iki ayrı uyarı olarak kalır. Sonuçta kimse aradaki bağı kurmaz.
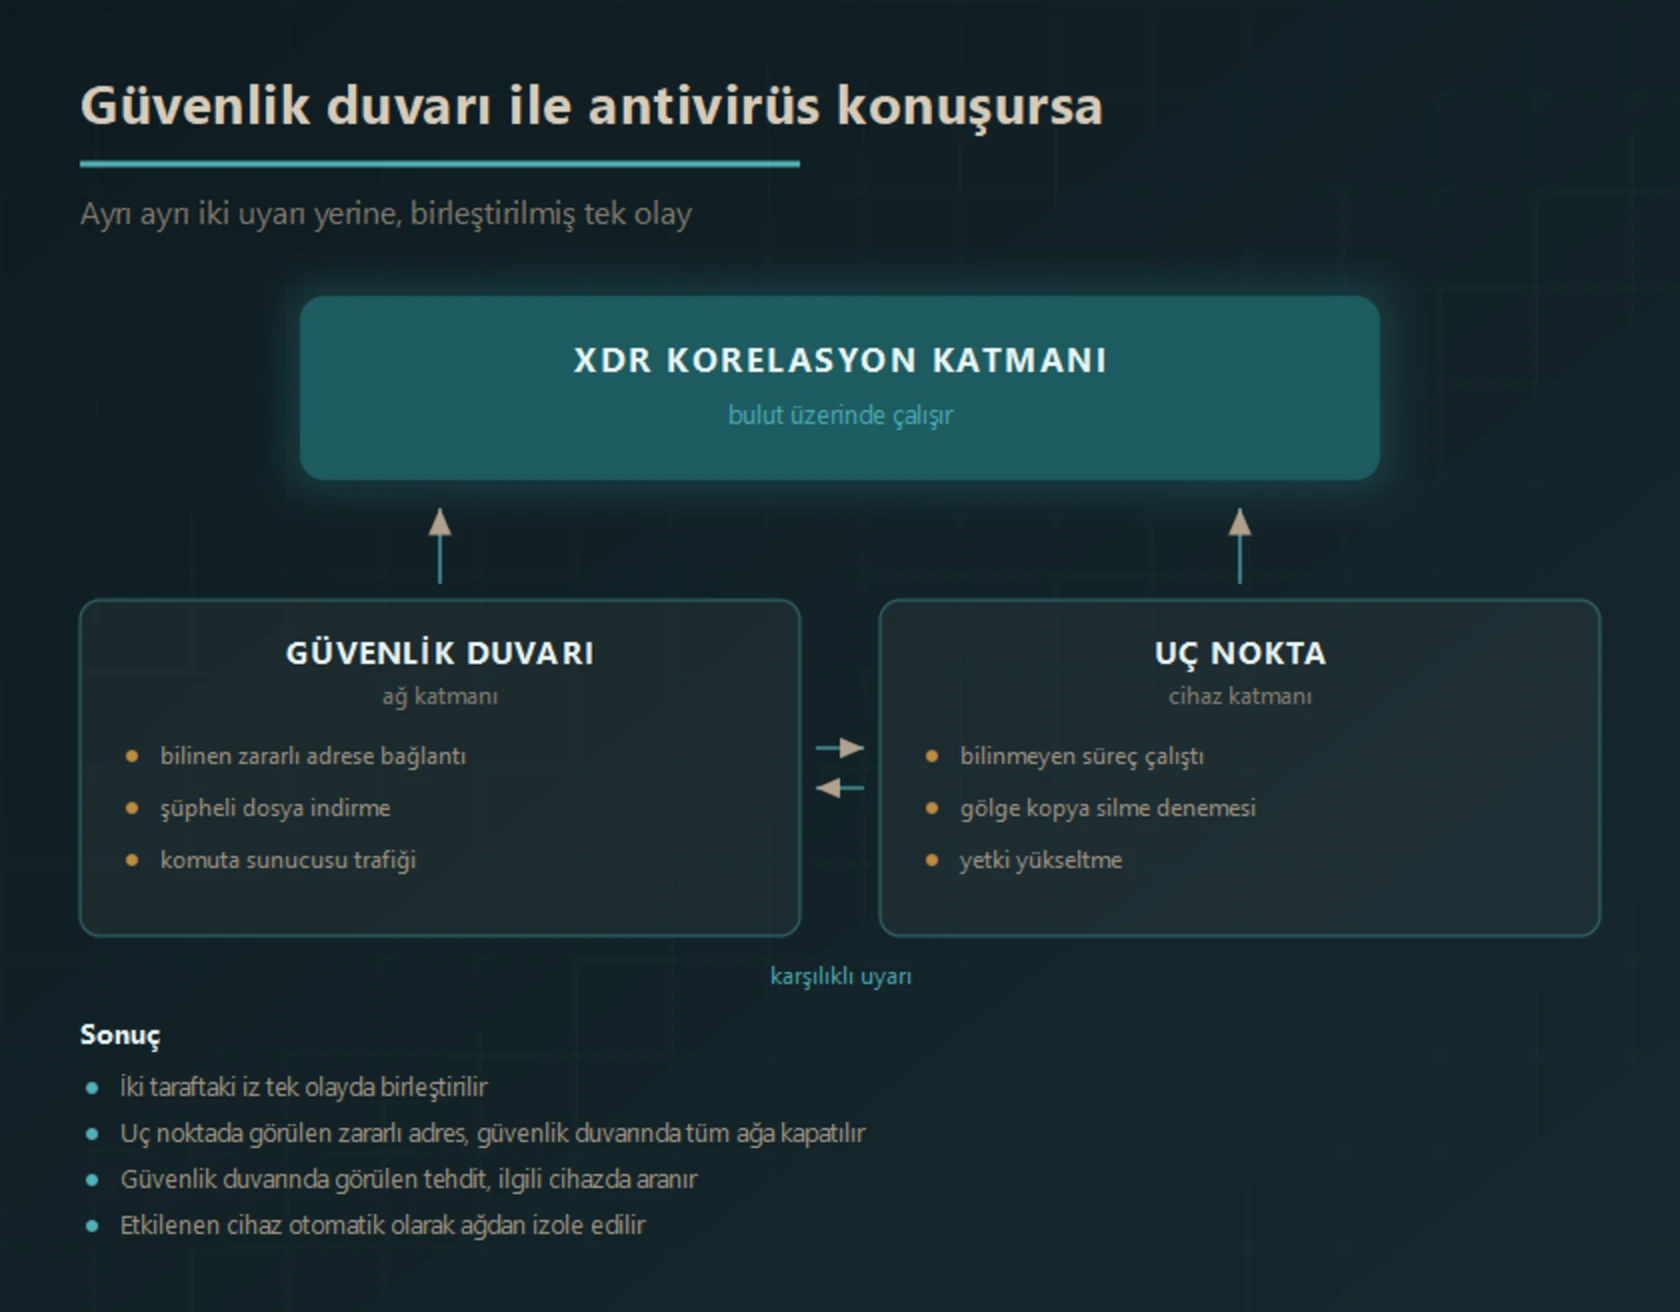
Kullandığımız WatchGuard ekosisteminde güvenlik duvarı ile uç nokta koruması aynı bulut platformunda haberleşir. XDR (Genişletilmiş Tespit ve Müdahale) yaklaşımı da iki katmanın sinyallerini tek bir olayda birleştirir:
- Bir cihaz zararlı bir adrese bağlanırsa güvenlik duvarı o adresi tüm ağ için kapatır.
- Güvenlik duvarı ağ trafiğinde bir tehdit yakalarsa, ilgili cihazda uç nokta koruması aynı izi arar.
- Sistem gerekirse etkilenen cihazı otomatik olarak ağdan ayırır ve yayılmayı durdurur.
Uç nokta tarafının ayrıntısı için yapay zekâlı antivirüs programları sayfamıza bakabilirsiniz.
Kurumsal firewall çözümlerinde kapasite ve lisansı nasıl karşılaştırmalısınız?
Cihazın en yüksek bağlantı hızına bakmak tek başına yeterli değildir. Güvenlik özellikleri açıkken beklenen trafiği, eşzamanlı kullanıcıları ve VPN bağlantılarını birlikte değerlendirin. Şube sayısı ve büyüme planı da seçimi etkiler.
Teklifte donanım, güvenlik abonelikleri, kurulum, kural düzenleme ve destek kalemlerini ayrı görün. Lisans süresi bittiğinde hangi işlevlerin etkileneceğini; yedekli yapı isteniyorsa ikinci cihaz ve lisans gereksinimlerini sorun.
Teslimde erişim kurallarını, yönetici yetkilerini, yapılandırma yedeğini ve VPN testlerini kayda geçirin. İzleme hizmetinin, olay müdahalesinin kapsamını ve yanıt sürelerini de yazılı hale getirin. Firewall, uç nokta güvenliği ve yedeklemenin yerine geçen tek başına bir koruma değildir.
Sık Sorulan Sorular
Firewall teknolojisi ile ilgili sorular
Güvenlik duvarı (firewall) nedir?
Güvenlik duvarı, kurumsal ağ ile internet arasındaki veri trafiğini denetleyen sistemdir. Hangi bağlantıya izin vereceğine kurum politikalarına göre karar verir. Yetkisiz erişim girişimlerini ağa ulaşmadan durdurur. Ayrıca içeriden dışarıya çıkan trafiği kaydeder.
Yeni nesil güvenlik duvarı (NGFW) ile klasik firewall arasındaki fark nedir?
Klasik firewall trafiği port ve IP adresine göre denetler. Yeni nesil güvenlik duvarı ise uygulamayı, kullanıcıyı ve içeriği de görür. Böylece port açmak yerine kullanıcı ve uygulama bazlı kurallar yazarsınız.
UTM nedir?
UTM (Birleşik Tehdit Yönetimi), güvenlik bileşenlerini tek cihazda toplayan yaklaşımdır. Saldırı önleme, antivirüs, web filtreleme, antispam ve VPN bu bileşenlerden bazılarıdır. Küçük ve orta ölçekli işletmelerde yönetimi kolaylaştırır ve toplam maliyeti düşürür.
Modemin güvenlik duvarı yeterli değil mi?
Modemlerdeki güvenlik duvarı genellikle yalnızca temel paket filtreleme yapar. Şifreli trafik içindeki zararlı yazılımları görmez. Uygulama bazlı kural yazmanıza izin vermez ve saldırı imzalarını güncellemez. Üstelik denetim için gereken ayrıntıda kayıt üretmez. Bu yüzden kurumsal ihtiyaçlar için yeterli değildir.
SSL denetimi ne işe yarar?
Bugün internet trafiğinin büyük bölümü şifrelidir. Zararlı yazılımlar da bu şifreli trafiğin içinde gelebilir. SSL denetimi, şifreli trafiği kontrollü biçimde çözer ve içindeki tehditleri görünür kılar. Bankacılık ve sağlık gibi gizlilik gerektiren kategorileri ise denetim dışında tutabilirsiniz.
Kurulum, yasal uyum ve işletim soruları
Güvenlik duvarı 5651 loglama yükümlülüğü için tek başına yeterli mi?
Güvenlik duvarı, kayıtların doğru ve eksiksiz üretilmesinin temelidir. Ancak yasal uyum için tek başına yeterli değildir. Kayıtları zaman damgasıyla imzalamak ve belirlenen süre boyunca güvenle saklamak gerekir. Talep hâlinde bu kayıtları raporlayabilmeniz de şarttır. Ayrıntı için 5651 loglama çözümleri sayfamıza bakabilirsiniz.
Şubelerimizi merkez ofise nasıl bağlarız?
Şubeler site-to-site VPN ile merkez ofise şifreli tünel üzerinden bağlanır. Uzaktan çalışan personel ise SSL VPN ile kurum kaynaklarına güvenli şekilde erişir. Her iki bağlantı da güvenlik duvarında sonlanır ve siz bunları tek noktadan yönetirsiniz.
Güvenlik duvarı ile antivirüs birbiriyle konuşabilir mi?
Evet. İki sistem aynı üreticiden olduğunda aynı bulut platformu üzerinden haberleşir. Kullandığımız WatchGuard ekosisteminde XDR yaklaşımı iki katmanın sinyallerini tek bir olayda birleştirir. Örneğin uç noktada görülen zararlı bir adresi güvenlik duvarı tüm ağ için kapatır. Güvenlik duvarının yakaladığı tehdidi de uç nokta koruması ilgili cihazda arar. Gerekirse etkilenen cihazı otomatik olarak ağdan ayırır. Ayrıntı için yapay zekâlı antivirüs programları sayfamıza bakabilirsiniz.
Güvenlik duvarı arızalanırsa internet kesilir mi?
Yüksek erişilebilirlik (HA) yapısında iki cihaz yedekli çalışır. Biri devre dışı kalırsa diğeri devreye girer ve erişim kesintisiz sürer. Ayrıca birden fazla internet hattı varsa, hat kesintisinde trafik otomatik olarak yedek hatta geçer.
Tamamlayıcı Güvenlik Hizmetlerimiz
Kurumsal firewall çözümleri tek başına bütün riskleri ortadan kaldırmaz; katmanlı bir güvenlik yaklaşımının en önemli parçasıdır. Bu yüzden güvenlik seviyenizi bütüncül olarak artırmak için diğer hizmetlerimizi de değerlendirmenizi öneriyoruz. Bunlar arasında yapay zekâlı antivirüs programları, sızma (penetrasyon) testi ve sektörel bazlı siber güvenlik çözümleri yer alır.
Kurumsal Firewall Çözümlerinde Kurulum, Yönetim ve İzleme
Güvenlik duvarı projelerinde önce mevcut ağ yapınızı analiz ediyoruz. Ardından ihtiyacınıza uygun kapasiteyi belirliyor, kurulum ve politika yapılandırmasını yapıyoruz. Kurulumdan sonra bakım anlaşması kapsamında güncellemeleri takip ediyoruz. Kuralları ihtiyaçlarınız değiştikçe güncelliyor ve ağınızı düzenli olarak izliyoruz.
İhtiyacınıza uygun kurumsal firewall çözümleri için bizimle iletişime geçebilirsiniz.