

SIZMA (Penetrasyon) TESTİ
Cloud Bilişim, kurumların ağ ve web uygulamalarındaki güvenlik zayıflıklarını değerlendirmek için sızma testi hizmeti sunar. Ekibimiz her çalışmayı yazılı yetkilendirme, net kapsam ve raporlama planıyla yürütür.
Sızma Testi Nedir?
Sızma testi (penetrasyon testi), gerçek bir saldırganın hangi açıklardan içeri girebileceğini ortaya koyan güvenlik denetimidir. Uzman, kurumun sistemlerine yazılı izinle ve kontrollü biçimde saldırı dener. Amaç zarar vermek değil, zayıf noktaları saldırgandan önce bulmaktır.
Kurumların çoğu güvenlik yatırımını yaptıktan sonra bir soruyla kalır: gerçekten işe yarıyor mu? Güvenlik duvarı kurulmuştur, antivirüs dağıtılmıştır, yedekler alınmaktadır. Ancak bu yapının dışarıdan nasıl göründüğünü test etmeden bilemezsiniz. Bir açığın gerçekten işe yarayıp yaramadığını da ancak test gösterir.
Sızma testi bu sorunun cevabıdır ve varsayımları ölçüme çevirir. Rapor “bu port kapalı olmalıydı” demez. Bunun yerine “bu port açıktı ve uzman buradan yönetim paneline ulaştı” der.
Cloud Bilişim olarak sızma testi hizmeti sürecinde kapsamı yazılı olarak belirliyor, kısıtları önceden konuşuyoruz. Raporladığımız her bulguyu da kanıtıyla sunuyoruz. Web uygulama testlerinin kapsamını ve adımlarını OWASP Web Güvenliği Test Rehberi ayrıntılı olarak tanımlar.
Zafiyet Taraması ile Sızma Testi Aynı Şey Değildir
Zafiyet taramasını otomatik bir araç yapar ve olası açıkların listesini çıkarır. Bu listede çoğu zaman gerçekte işe yaramayacak bulgular da yer alır. Sızma testinde ise uzman, açığın gerçekten çalıştığını kanıtlar. Ardından o açıktan nereye kadar ilerleyebildiğini gösterir.
Kısaca: tarama şüphelileri listeler, test hangisinin gerçekten tehlikeli olduğunu söyler.
Zafiyet Taraması ile Sızma Testi Arasındaki Fark
| Konu | Zafiyet taraması | Sızma testi |
|---|---|---|
| Kim yapar | Otomatik araç | Uzman, araç desteğiyle |
| Çıktı | Olası açıkların listesi | Kanıtlı açıklar ve uzmanın ulaştığı sistemler |
| Yanlış pozitif | Sıkça çıkar | Uzman ayıklar, rapora almaz |
| Zincirleme riskler | Göremez | Küçük açıkların birleşimini gösterir |
| İş etkisi | Teknik puanlama | “Bu açıkla şu veriye ulaşılabiliyor” denir |
| Süre ve maliyet | Kısa, düşük | Daha uzun, daha yüksek |
| Sıklık | Düzenli, sık | Yılda bir ve önemli değişikliklerde |
Siyah Kutu, Gri Kutu, Beyaz Kutu
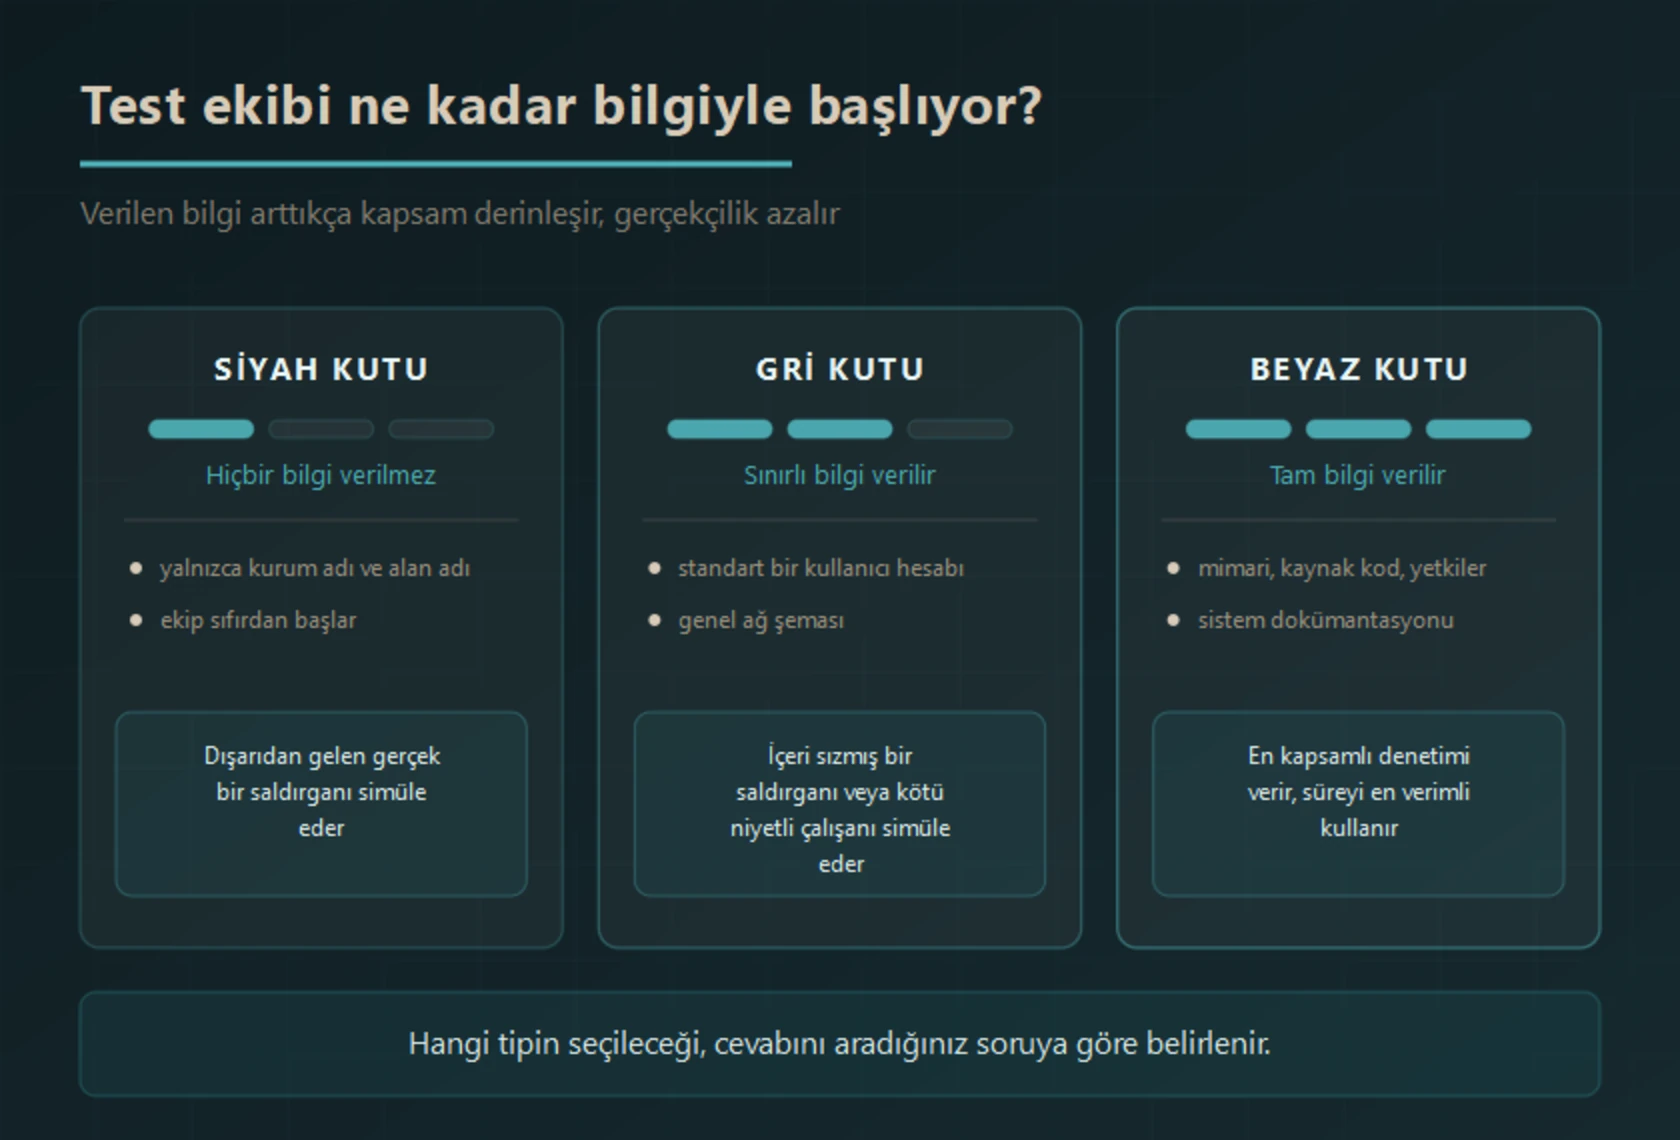
Test ekibine ne kadar bilgi verildiği, testin neyi ölçtüğünü belirler. Bilgi azaldıkça gerçekçilik artar. Bilgi arttıkça ise kapsam derinleşir ve ekip süreyi daha verimli kullanır.
Sızma Testi Hizmeti Nasıl İlerler?
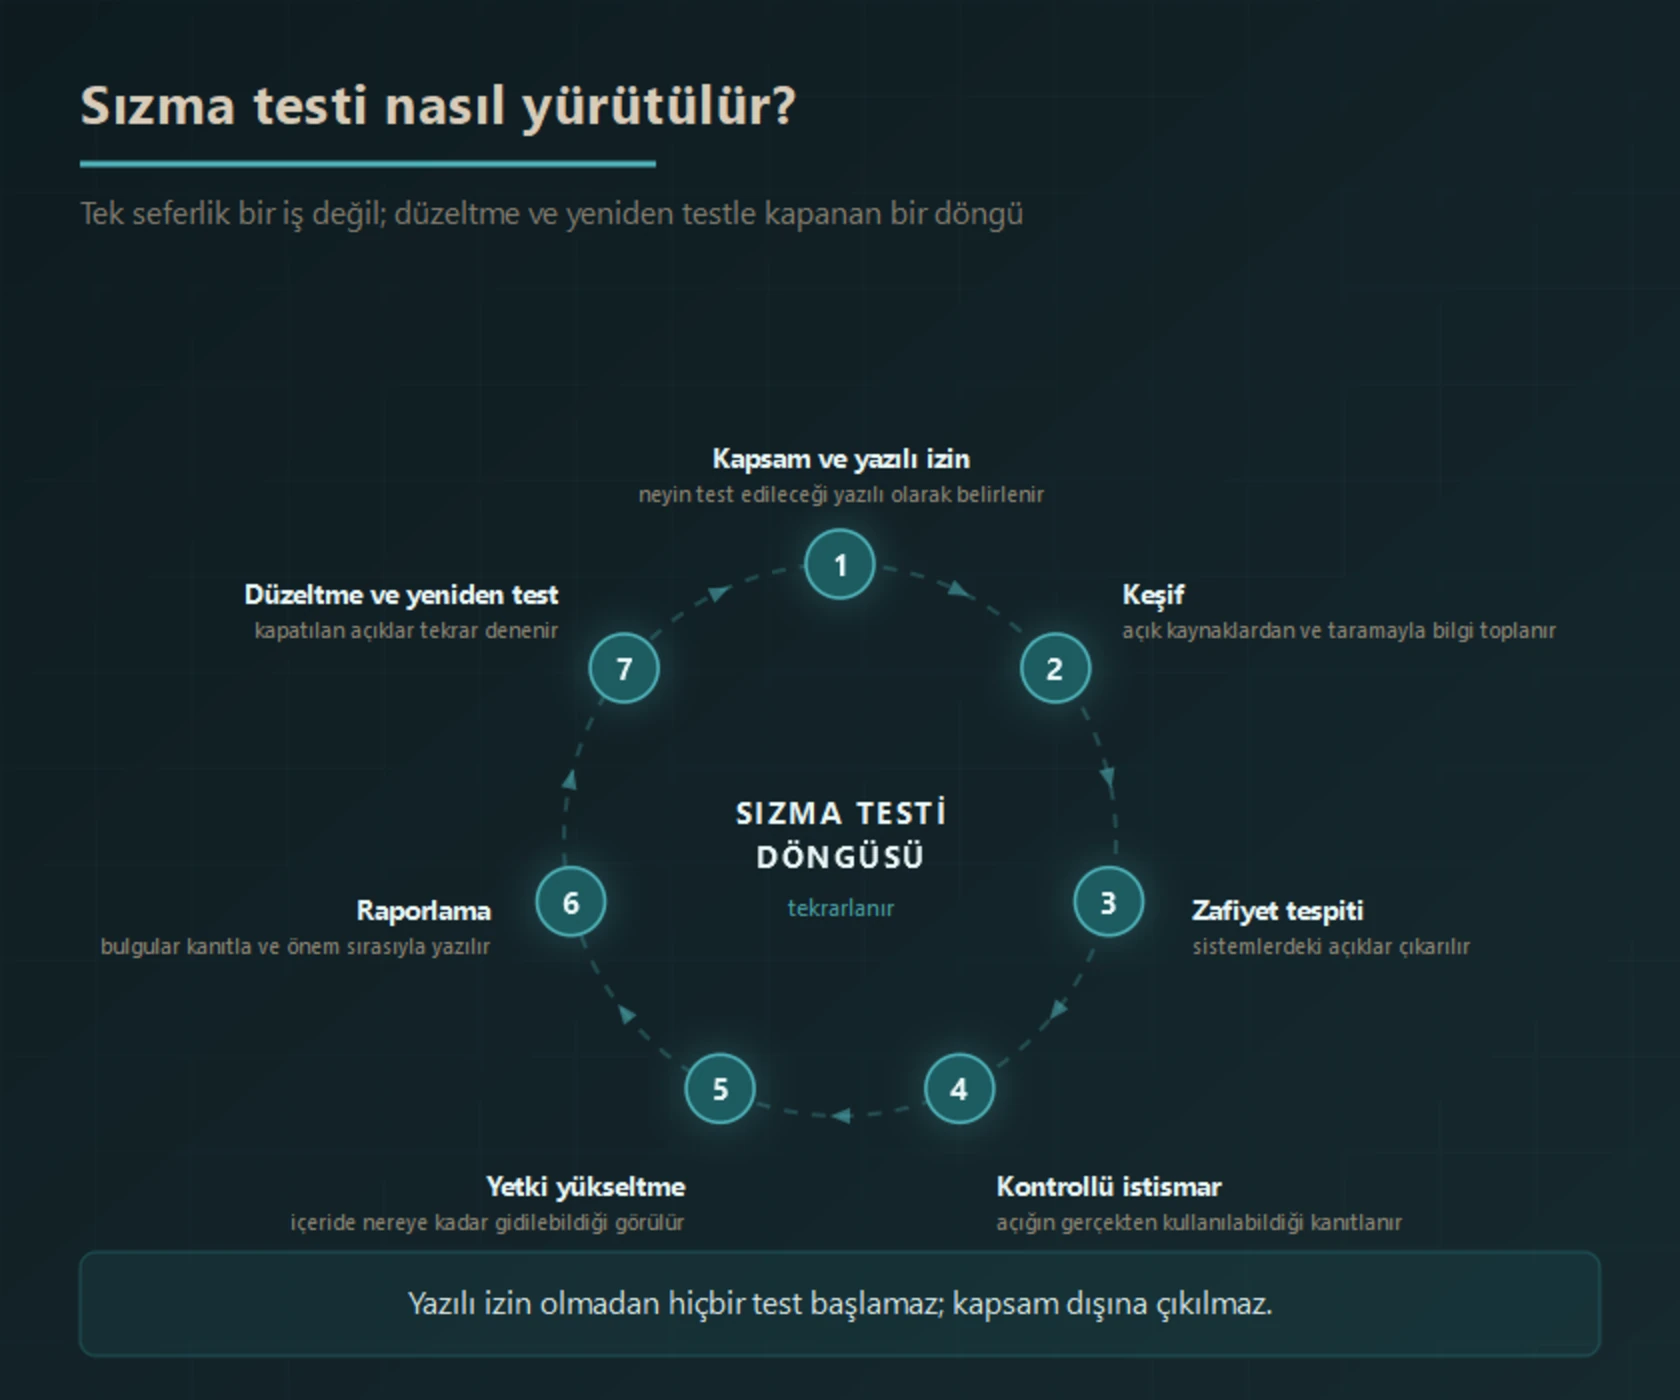
Süreç yazılı izinle başlar ve düzeltme sonrası yeniden testle kapanır. Kapanan her döngü, bir sonraki testin başlangıç noktasını yükseltir.
Test Kapsamına Neler Girer?
- Dış Ağ Testi
Ekibimiz dış yüzeyi internetten dener. Hedefler; açık sunucular, güvenlik duvarı kuralları, uzak erişim servisleri ve e-posta altyapısıdır. - İç Ağ Testi
Ağa bağlanan bir saldırganın nereye kadar gidebileceğini ölçeriz. Yetki yükseltme, yatay hareket ve sunuculara erişim bu testin konusudur. - Web Uygulaması Testi
Uzman, uygulama katmanını ayrıntılı inceler. Kimlik doğrulama, yetki kontrolleri, veri giriş noktaları ve oturum yönetimi öncelikli alanlardır. - Kablosuz Ağ Testi
Kablosuz ağınızın şifreleme ayarlarını denetleriz. Misafir ağı yalıtımına ve sahte erişim noktası risklerine de bakarız.
- Sosyal Mühendislik
Talep ederseniz kullanıcı farkındalığını ölçeriz. Bunun için kontrollü oltalama senaryoları kullanırız. Sonuçları kişi bazında değil, toplu olarak raporlarız. - Yapılandırma Denetimi
Sunucu, güvenlik duvarı ve dizin hizmeti ayarlarını iyi uygulama örnekleriyle karşılaştırırız. - Raporlama
Yönetici özeti ve teknik rapor hazırlarız. Her bulguyu kanıtı, etkisi ve düzeltme önerisiyle yazarız. - Yeniden Test
Düzeltmeleriniz bittikten sonra kapattığınız açıkları yeniden deneriz. Böylece açığın gerçekten kapandığını doğrularız.
Test Sonunda Elinize Ne Geçiyor?
Sızma testi hizmeti sonunda iki katmanlı bir rapor alırsınız. Yönetim için sade bir yönetici özeti, teknik ekip için ayrıntılı bir teknik ek hazırlarız. Her bulguyu önem derecesi, kanıtı, iş etkisi ve düzeltme önerisiyle birlikte yazarız.
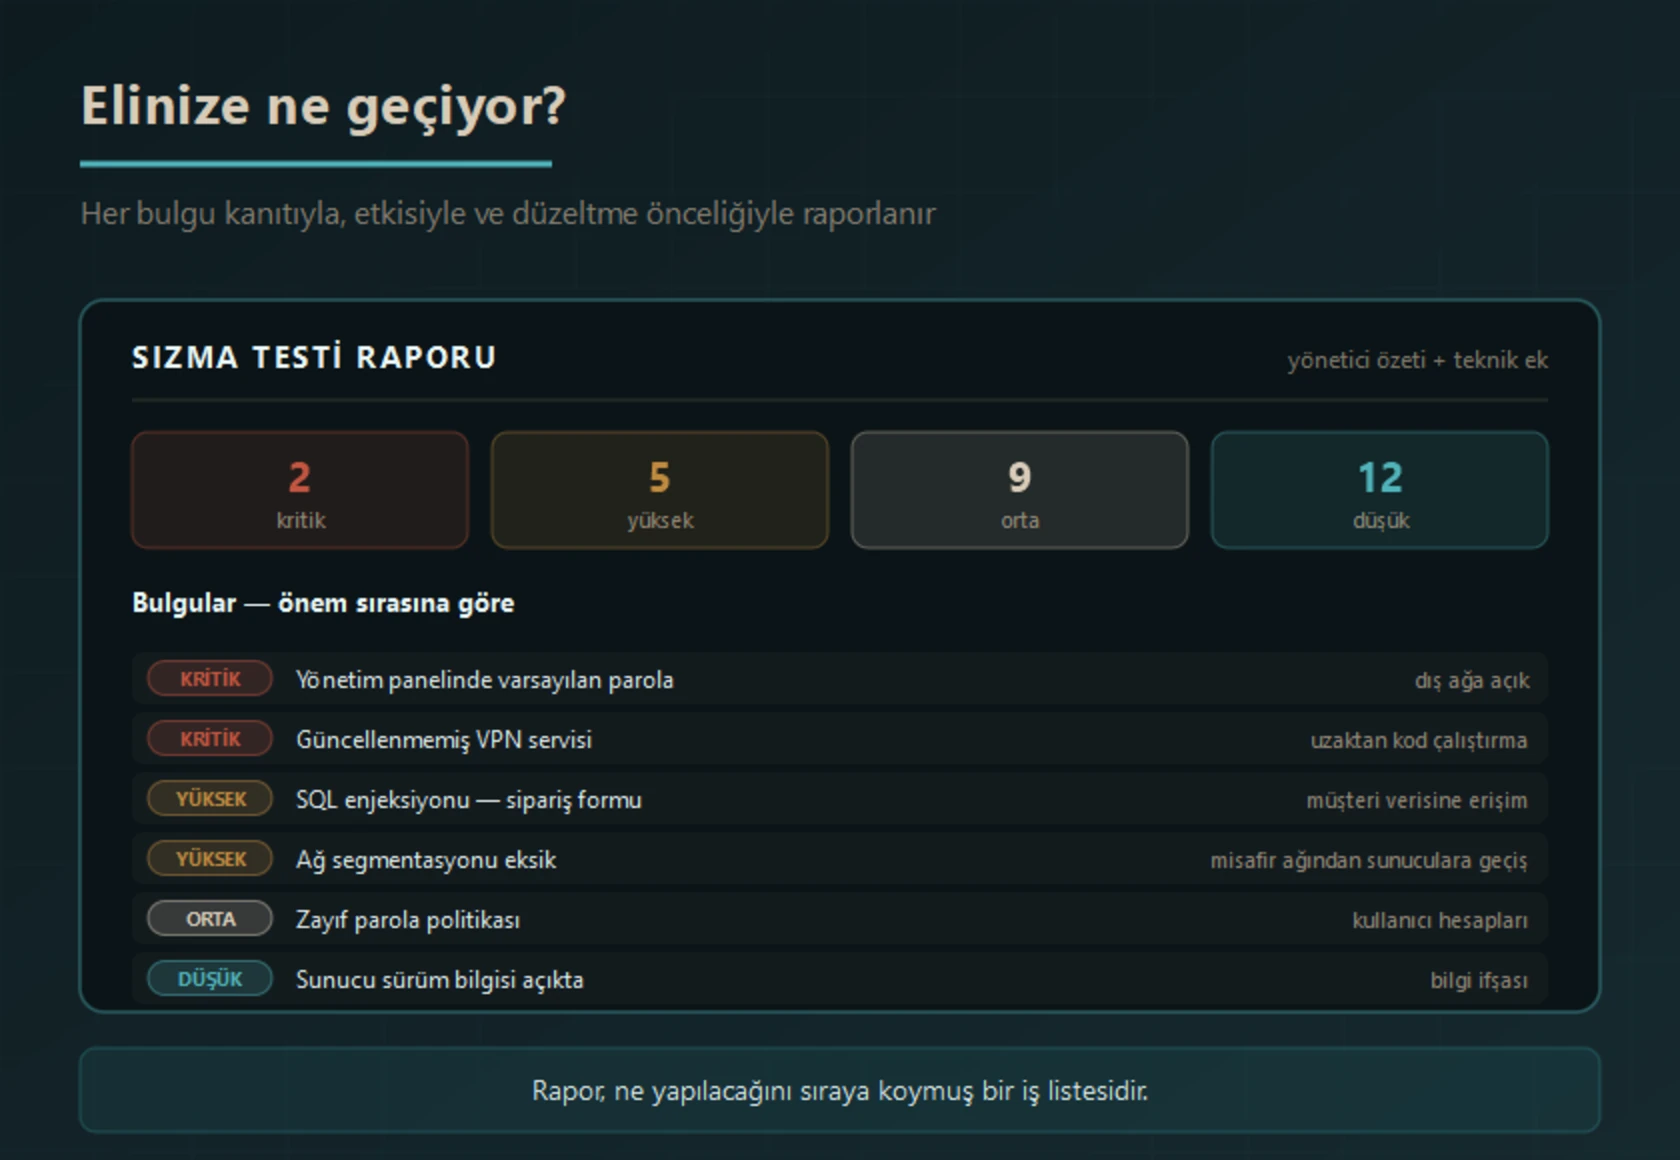
Bulguları kritikten düşüğe sıralarız. Böylece rapor doğrudan bir iş listesine dönüşür.
Yetkilendirme şarttır. Sızma testi hizmeti yalnızca sistem sahibinin yazılı izniyle başlar. İzinsiz yapılan aynı işlem suçtur. Test öncesinde kapsamı, yöntemleri, zaman aralığını ve iletişim kanallarını yazılı olarak belirleriz. Ekibimiz bu kapsamın dışına çıkmaz. Tüm bulguları gizlilik anlaşması kapsamında yalnızca kurumunuzla paylaşırız.
Sızma testi hizmeti teklifini ve teslim raporunu nasıl değerlendirmelisiniz?
Teklif istemeden önce test etmek istediğiniz IP adreslerini, uygulamaları ve kullanıcı rollerini belirleyin. Kapsam dışında kalacak sistemleri de listeleyin. Üçüncü taraf altyapılar için gerekli izinleri ve test zaman aralığını yazıya geçirin. Acil durumda çalışmayı durduracak iletişim kişisini de yazılı olarak belirleyin.
Otomatik zafiyet taraması ile bulguların doğrulandığı ve etkisinin değerlendirildiği sızma testi aynı kapsam değildir. Teslim raporunda her bulgunun etkisini, önceliğini ve etkilediği varlığı görmek isteyin. Raporda somut bir iyileştirme önerisi de yer almalı.
Fiyatı hedef sayısı yanında kimlik doğrulamalı senaryolar, iş akışlarının karmaşıklığı ve yeniden test kapsamı etkiler. Düzeltme sonrası kontrolün fiyata dahil olup olmadığını sözleşmede netleştirin. Raporu kimlerle paylaşacağınızı ve test verilerinin saklama ve imha kurallarını da yazın.
Sık Sorulan Sorular
Sızma testi (penetrasyon testi) nedir?
Sızma testi, gerçek bir saldırganın hangi açıklardan içeri girebileceğini ortaya koyan güvenlik denetimidir. Uzman, sistemlere yazılı izinle ve kontrollü biçimde saldırı dener. Amaç zarar vermek değil, zayıf noktaları saldırgandan önce bulmaktır.
Zafiyet taraması ile sızma testi arasındaki fark nedir?
Zafiyet taramasını otomatik bir araç yapar ve olası açıkları listeler. Bu listede işe yaramayan bulgular da yer alır. Sızma testinde ise uzman, açığın gerçekten çalıştığını kanıtlar ve nereye kadar ilerlediğini gösterir. Kısaca tarama şüphelileri listeler, test gerçek tehlikeyi gösterir.
Siyah kutu, gri kutu ve beyaz kutu testi nedir?
Siyah kutu testinde ekip hiç bilgi almaz ve dış saldırganı taklit eder. Gri kutuda ekip bir kullanıcı hesabı ve genel ağ şemasıyla çalışır. Bu yöntem içerideki saldırganı veya kötü niyetli çalışanı canlandırır. Beyaz kutuda ekip, mimari ve kaynak kod dahil tam bilgiyle en kapsamlı denetimi yapar.
Sızma testi sistemlere zarar verir mi?
Kapsamı ve kısıtları test öncesinde yazılı olarak belirleriz. Kesinti riski taşıyan yöntemleri kapsam dışında bırakırız. Gerekirse bu yöntemleri önceden haber verip mesai dışında uygularız. Kritik sistemlerde tercihen test ortamıyla çalışırız.
Sızma testi ne kadar sürer?
Süreyi kapsam belirler: IP ve uygulama sayısı, kutu tipi ve iç ağın dahil olup olmadığı. Küçük bir dış ağ testi birkaç gün sürer. İç ağ ve web uygulamasını birlikte kapsayan bir çalışma ise birkaç haftaya yayılabilir.
Ne sıklıkla sızma testi yaptırmalıyım?
Genel yaklaşım, yılda en az bir kez test yaptırmaktır. Ayrıca yeni sistem, önemli altyapı değişikliği veya yeni uygulama yayını sonrasında testi tekrarlayın. Sızma testi tek seferlik bir iş değil, yeniden testle kapanan bir döngüdür.
Test sonunda ne teslim ediliyor?
Yönetime sade bir yönetici özeti, teknik ekibe ayrıntılı bir teknik rapor teslim ederiz. Her bulguyu önem derecesi, kanıtı, iş etkisi ve düzeltme önerisiyle yazarız. Bulguları kritikten düşüğe sıraladığımız için rapor bir iş listesine dönüşür.
Sızma testi yasal mı, izin gerekiyor mu?
Evet, sistem sahibinin yazılı izniyle yapılan sızma testi yasaldır. İzinsiz yapılan aynı işlem suçtur. Kapsamı, yöntemleri, zaman aralığını ve iletişim kanallarını test öncesinde yazıya geçiririz. Bulguları gizlilik anlaşmasıyla yalnızca kurumunuzla paylaşırız.
Testten Sonra: Bulguları Kapatan Hizmetlerimiz
Sızma testi neyin eksik olduğunu söyler; asıl iş bulguları kapatmaktır. Ağ girişindeki bulgular için güvenlik duvarı (firewall) kurarız. Uç noktalardaki bulgular için yapay zekâlı antivirüs programları devreye girer. Misafir ve kablosuz ağ bulgularını hotspot çözümleri ve 5651 loglama çözümleri ile ele alırız. Veri kaybı riskine karşı ise cloud (bulut) yedekleme hizmetimiz koruma sağlar. Bulguların sektörünüze göre nasıl önceliklendirileceği için sektörel bazlı siber güvenlik çözümleri sayfamıza bakabilirsiniz.
Kapsamı Birlikte Belirleyelim
Testin doğru sonuç vermesi, kapsamı doğru kurmaya bağlıdır. Test edeceğimiz sistemleri, yöntemleri ve kısıtları sizinle birlikte belirleriz. Ardından yazılı izninizle sızma testi hizmeti çalışmasını başlatırız.
Kapsam görüşmesi için bizimle iletişime geçebilirsiniz.